


Endpoint detection and response: complete gids voor IT-teams
EDR bewaakt elk eindpunt continu, verzamelt gedragsdata en reageert automatisch op verdachte activiteit. Dat is de kern. Organisaties die te maken hebben met ransomware-risico’s, laterale verspreiding in het netwerk of onvoldoende zichtbaarheid op werkstations en servers, hebben EDR nodig. Niet als vervanging van antivirussoftware, maar als aanvulling die detecteert wat preventie mist.
Wanneer is EDR urgent voor jouw organisatie?
- Je hebt geen volledig beeld van wat er op endpoints gebeurt na een initiële infectie.
- Traditionele antivirus blokkeert bekende malware, maar mist gedragsafwijkingen van onbekende aanvallen.
- Je verwerkt gevoelige klant- of persoonsgegevens en valt onder NIS2 of GDPR.
- Je hebt medewerkers die op afstand werken of eigen apparaten gebruiken.
- Je beschikt niet over een intern SOC-team dat 24/7 alerts opvolgt.
Drie directe actiepunten: controleer welke endpoints nu telemetry leveren, bepaal hoe lang je forensische data moet bewaren voor compliance, en overweeg of een managed provider de operationele last kan overnemen.
Inhoudsopgave
- Hoe werkt endpoint detection and response technisch?
- Welke mogelijkheden mag je van een moderne EDR-oplossing verwachten?
- Hoe verschilt EDR van antivirus, XDR en MDR?
- Concrete aanvalsscenario’s waarbij EDR het verschil maakt
- Welke architectuur past bij jouw deployment?
- Operationele aandachtspunten, alert-tuning en GDPR in Centraal-Europa
- Hoe voer je een goede inkoop en POC uit?
- Wanneer is uitbesteden aan een managed provider de slimste keuze?
- Belangrijkste inzichten
- Waarom managed, GDPR-bewuste EDR voor mkb de verstandige keuze is
- NLXS managed EDR: begin met een gratis ICT-scan
- Aanbevolen bronnen voor verdere verdieping
Hoe werkt endpoint detection and response technisch?
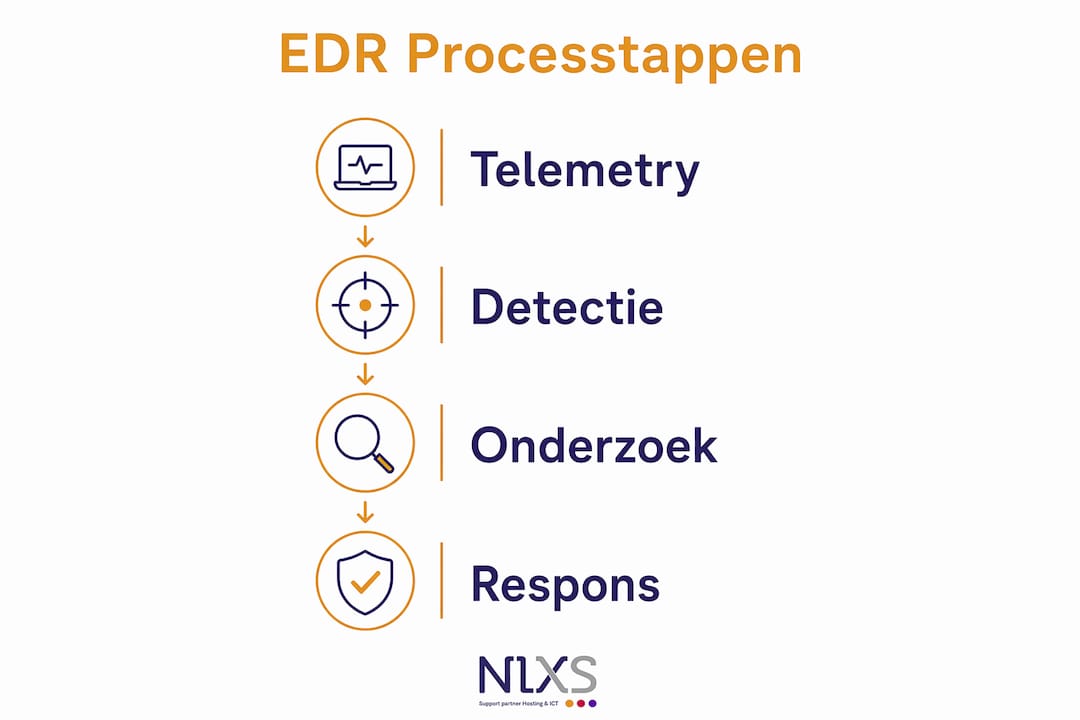
De dataflow van een EDR-systeem volgt vier stappen: telemetry verzamelen, detecteren, onderzoeken en reageren. Elke stap bouwt voort op de vorige, en de snelheid waarmee dat gebeurt, bepaalt hoeveel schade een aanvaller kan aanrichten.
1. Telemetry verzamelen
Een lichtgewicht agent op elk eindpunt registreert continu procesactiviteit, netwerkverbindingen, bestands- en registerwijzigingen, en authenticatie-events. Die datastroom gaat naar een centrale analysepijplijn, cloud-gebaseerd of on-premises. EDR registreert 24/7 activiteiten op beheerde eindpunten en kan automatische acties uitvoeren zoals isolatie van een apparaat om verspreiding te voorkomen.
2. Detecteren
Ruwe telemetry wordt vergeleken met gedragspatronen, bekende aanvalsindicatoren (IOC’s) en machine-learning-modellen. Gedragsanalyse detecteert afwijkingen die geen bekende handtekening hebben. Threat-intelligence-feeds voegen context toe: is dit IP-adres bekend als command-and-control-server? Heeft dit proces eerder ransomware-gedrag vertoond?
3. Onderzoeken
Zodra een detectie een alert genereert, bouwt het systeem een aanvalscontext op: welk proces startte de keten, wanneer, welke bestanden werden geraakt en welke gebruikersaccount was betrokken. EDR levert forensische data die incidentonderzoek en root-cause-analyses versnellen. Analisten zien een tijdlijn in plaats van losse logregels.
4. Reageren
Respons kan automatisch of handmatig zijn. Automatische playbooks isoleren een geïnfecteerd apparaat van het netwerk, beëindigen kwaadaardige processen en draaien wijzigingen terug. EDR kan zowel autonome acties uitvoeren als bruikbare waarschuwingen genereren zodat analisten snel prioriteit kunnen bepalen.
Voorbeeld van een incident-tijdlijn:
- 14:02 uur: medewerker opent een phishing-bijlage; macro start PowerShell.
- 14:02:15: EDR-agent detecteert ongebruikelijke PowerShell-aanroep en markeert als hoog risico.
- 14:02:20: automatisch playbook isoleert het werkstation van het netwerk.
- 14:03: analist ontvangt geprioriteerde alert met volledige procesketen.
- 14:15: forensisch onderzoek bevestigt geen laterale verspreiding; rollback herstelt gewijzigde bestanden.
Pro-tip: Stel je EDR-playbooks zo in dat isolatie automatisch plaatsvindt bij een hoge-risico-detectie, maar dat de analist altijd een handmatige override heeft. Volledig autonome respons zonder menselijke controle verhoogt het risico op onterechte isolatie van productiesystemen.
Welke mogelijkheden mag je van een moderne EDR-oplossing verwachten?
Een goede eindpuntbeveiligingsoplossing doet meer dan alerts genereren. Dit zijn de functionaliteiten die elke serieuze evaluatie moet omvatten:
- Realtime monitoring en brede telemetry: processen, netwerk, bestandssysteem, register en authenticatie-events op alle beheerde endpoints, inclusief servers en laptops van thuiswerkers.
- Gedragsanalyse en AI-gestuurde detectie: herkenning van aanvalspatronen die geen bekende handtekening hebben, zoals living-off-the-land-aanvallen waarbij aanvallers legitieme systeemtools misbruiken.
- Geautomatiseerde respons en playbooks: isolatie, procesterminatie en rollback zonder handmatige tussenkomst, met configureerbare drempelwaarden per risiconiveau.
- Threat hunting: proactief zoeken naar verborgen dreigingen via query-interfaces (zoals SQL-achtige talen) op historische telemetry.
- IOC-management en threat-intel-integratie: import van externe feeds (MISP, STIX/TAXII) en correlatie met eigen observaties.
- Forensische dataretentie: minimaal 90 dagen bewaarplicht voor telemetry is gangbaar; NIS2 en GDPR kunnen langere retentie vereisen afhankelijk van de sector.
- Rolgebaseerde toegang: scheiding tussen analisten, beheerders en auditors voorkomt ongeautoriseerde wijzigingen in detectieregels of forensische data.
- Integratie met SIEM en SOAR: EDR-systemen integreren vaak met SIEM- en SOAR-systemen en leveren waardevolle forensische data voor root-cause-analyses na incidenten.
Hoe verschilt EDR van antivirus, XDR en MDR?
EDR gaat verder dan traditionele antivirus door gedrag te analyseren en ook onbekende, geavanceerde aanvallen te detecteren. Maar de markt biedt meer varianten. Hier is het onderscheid dat aankoopbeslissingen stuurt:
| Aanpak | Primaire focus | Detectiemethode | Respons | Operationele last |
|---|---|---|---|---|
| Antivirus / EPP | Preventie van bekende malware | Handtekeninggebaseerd | Blokkeren bij binnenkomst | Laag |
| EDR | Detectie en respons op endpoints | Gedragsanalyse, ML, IOC | Isolatie, rollback, forensisch | Middel tot hoog |
| XDR | Detectie over meerdere lagen (netwerk, cloud, e-mail, endpoint) | Gecorreleerde analyse | Gecoördineerde respons | Hoog |
| MDR | Beheerde detectie en respons als dienst | Afhankelijk van onderliggende technologie | 24/7 door externe analisten | Laag voor klant |
Wanneer welk model?
EPP en EDR zijn complementair: effectieve beveiligingsarchitectuur combineert EPP voor preventie met EDR voor detectie en respons. Samen verlagen ze zowel bekende als onbekende risico’s. XDR is zinvol wanneer je ook netwerk- en cloudtelemetry wilt correleren met endpointdata, maar vereist meer integratie-inspanning. MDR is de logische keuze voor organisaties zonder intern SOC-team: een externe provider levert de 24/7-dekking die intern niet haalbaar is.
Concrete aanvalsscenario’s waarbij EDR het verschil maakt
Moderne dreigingsdetectie is pas overtuigend als je ziet wat het stopt. Praktijkvoorbeelden tonen dat EDR-tools ransomware en laterale beweging kunnen detecteren en dat automatische inperking verspreiding beperkt.
- Ransomware-uitbraak: EDR herkent de typische versleutelingslus (massale bestandswijzigingen in korte tijd) en isoleert het endpoint binnen seconden, nog vóór de versleuteling het netwerk bereikt.
- Laterale beweging: een aanvaller die via een gecompromitteerd account zijwaarts beweegt, laat sporen na in authenticatie-logs en procesaanroepen. EDR correleert die signalen en markeert de beweging als verdacht, ook als elk afzonderlijk event normaal lijkt.
- Credential abuse: ongebruikelijke inlogpogingen buiten kantoortijden, gecombineerd met toegang tot gevoelige mappen, triggeren een gedragsalert. Zonder EDR blijft dit onzichtbaar totdat de schade al is aangericht.
- Stealthy persistent threats: aanvallers die legitieme tools zoals PsExec of WMI misbruiken, omzeilen traditionele antivirus. EDR detecteert de afwijkende context: waarom start dit proces op dit tijdstip vanuit deze gebruikersaccount?
- Bescherming van thuiswerkers en BYOD: endpoints buiten het bedrijfsnetwerk ontvangen dezelfde telemetry-dekking als kantoorwerkstations. Een cloud-werkplek met EDR-agent biedt dezelfde zichtbaarheid, ongeacht locatie.
Welke architectuur past bij jouw deployment?
De keuze tussen cloud-native en on-premises EDR heeft directe gevolgen voor beheer, latency en compliance. Dit overzicht helpt je de juiste afweging te maken:
| Dimensie | Cloud-native EDR | On-premises EDR |
|---|---|---|
| Implementatiesnelheid | Snel (agent + cloud-console) | Langzamer (eigen infrastructuur vereist) |
| Beheerslast | Laag (updates automatisch) | Hoog (patching, opslag, schaalbaarheid zelf) |
| Dataretentie en locatie | Afhankelijk van regio-instellingen provider | Volledige controle over datalocatie |
| GDPR-datasoevereiniteit | Controleer EU-regio-opslag | Eenvoudiger te garanderen |
| Schaalbaarheid | Direct schaalbaar | Capaciteitsplanning vereist |
| Offline-dekking | Beperkt zonder verbinding | Agent werkt lokaal door |
Agent-based vs. agentless: een agent op elk endpoint geeft de diepste telemetry en de snelste respons. Agentless benaderingen (via API of netwerksensoren) missen procesdetails en zijn minder geschikt voor volwaardige dreigingsdetectie. Voor de meeste organisaties is een lichtgewicht agent de standaard.
Technische checkpoints vóór uitrol:
- Proxy- en TLS-inspectie-instellingen: zorg dat de agent zijn telemetry-stroom niet geblokkeerd ziet.
- Bandbreedte: schat het datavolume per endpoint (typisch enkele tientallen MB per dag) en valideer dit in de POC.
- Endpoint-resources: CPU- en geheugengebruik van de agent moet acceptabel zijn op oudere hardware.
- Compatibiliteit met bestaande beveiligingssoftware: dubbele agents kunnen conflicten veroorzaken.
Operationele aandachtspunten, alert-tuning en GDPR in Centraal-Europa
EDR installeren is één ding. Het operationeel houden zonder je team te overbelasten is een ander verhaal.
- Alert fatigue: een ongetuned EDR-systeem genereert honderden alerts per dag, waarvan het merendeel vals-positief. Begin met leverancier-templates, prioriteer op ernst en automatiseer de afhandeling van laag-risico-alerts via playbooks.
- Staffing en 24/7-dekking: een intern team dat EDR effectief beheert, heeft minimaal één fulltime analist nodig voor kantooruren, plus een escalatiepad voor buiten kantooruren. Cloudgebaseerde EDR-oplossingen bieden veel automatisering die de beheerlast voor mkb verlaagt; managed IT-partners kunnen adoptiedrempels verkleinen.
- GDPR en NIS2: telemetry bevat persoonsgegevens, zoals gebruikersnamen, IP-adressen en bestandspaden. Dat maakt de EDR-leverancier een verwerker onder GDPR. Sluit een verwerkersovereenkomst af, controleer waar data wordt opgeslagen (bij voorkeur binnen de EU) en documenteer de retentieperiode. NIS2 verplicht organisaties in aangewezen sectoren tot aantoonbare incidentdetectie- en responscapaciteit.
- ROI: de meetbare voordelen zijn kortere detectietijd (van dagen naar minuten), minder handmatige onderzoeksuren per incident en aantoonbare compliance-rapportage voor audits.
Pro-tip: Stel bij de start van een EDR-implementatie een “tuning-sprint” van vier weken in: analyseer dagelijks de top-10 false positives en pas detectieregels aan. Na die periode daalt het alertvolume structureel, zonder dat je echte dreigingen mist.
Hoe voer je een goede inkoop en POC uit?
Een POC zonder duidelijke acceptatiecriteria levert geen bruikbare vergelijking op. Doorloop deze stappen:
- Stel de scope vast: selecteer een representatieve subset van endpoints (minimaal 50, verspreid over verschillende OS-versies en gebruikersrollen).
- Valideer telemetry-dekking: controleer of alle gewenste gegevensbronnen (processen, netwerk, register, authenticatie) zichtbaar zijn in het dashboard.
- Voer red-team-scenario’s uit: simuleer minimaal ransomware-gedrag, laterale beweging en een living-off-the-land-aanval. Documenteer detectietijd en alertkwaliteit.
- Meet de false-positive-rate: tel het aantal alerts over twee weken en bepaal welk percentage handmatige opvolging vereiste zonder echte dreiging.
- Test integratie: valideer dat alerts naar je SIEM doorstromen en dat SOAR-playbooks correct worden getriggerd.
- Beoordeel operationele last: hoeveel uur per week kost het beheer van de console, het tunen van regels en het opvolgen van alerts?
- Controleer SLA’s: wat garandeert de leverancier voor detectietijd, beschikbaarheid en support-responstijd?
- Evalueer retentie en export: kun je forensische data exporteren voor externe analyse of langdurige opslag conform je retentiebeleid?
Veelgemaakte valkuilen tijdens een POC: te korte testperiode (minder dan twee weken), testen op alleen standaard-endpoints zonder servers, en geen formele acceptatiecriteria afspreken vóór de start.
Wanneer is uitbesteden aan een managed provider de slimste keuze?
Voor veel mkb-organisaties in Centraal-Europa is intern EDR-beheer geen realistische optie. Een fulltime SOC-analist is duur, en 24/7-dekking vereist minimaal drie tot vier personen. Een managed provider zoals NLXS neemt die last over.
Wat een managed provider doorgaans overneemt:
- Agent-implementatie op alle endpoints, inclusief configuratie van telemetry-profielen en proxy-instellingen.
- Continue tuning van detectieregels op basis van jouw omgeving, zodat het alertvolume beheersbaar blijft.
- 24/7 monitoring en escalatie bij hoge-risico-detecties, met een gegarandeerde responstijd.
- Incidentrespons-coördinatie: isolatie, forensisch onderzoek en hersteladvies bij een bevestigd incident.
- Rapportage voor compliance-doeleinden (GDPR, NIS2), inclusief documentatie van detectie- en responsactiviteiten.
Onboarding bij NLXS in de eerste 30–90 dagen:
- Eerste 30 dagen: inventarisatie van alle endpoints, agent-uitrol en baseline-telemetry vastleggen.
- Dag 31–60: tuning-sprint op basis van initiële alertdata, integratie met bestaande infrastructuur en eerste rapportage.
- Dag 61–90: validatie van detectiedekking via gesimuleerde aanvalsscenario’s, definitieve SLA-afspraken en overdracht naar steady-state beheer.
Een GDPR-bewuste, lokale partner biedt een concreet voordeel: data blijft binnen de EU, verwerkersovereenkomsten zijn direct afstembaar op Nederlandse en Centraal-Europese wetgeving, en communicatie verloopt in je eigen taal zonder tijdzoneverschillen. NLXS biedt als ICT-partner transparante maandtarieven zonder verrassingen, wat aansluit bij de behoefte van mkb-organisaties die hun beveiligingsbudget voorspelbaar willen houden.
Belangrijkste inzichten
EDR is de beveiligingslaag die detecteert wat preventie mist: gedragsafwijkingen, laterale beweging en onbekende aanvallen die traditionele antivirus omzeilen.
| Punt | Details |
|---|---|
| EDR aanvullen op EPP | Combineer preventie (EPP) met detectie en respons (EDR) voor dekking van zowel bekende als onbekende dreigingen. |
| Telemetry en retentie | Valideer vóór aankoop welke gegevensbronnen de agent dekt en hoelang forensische data bewaard blijft voor GDPR/NIS2. |
| POC met acceptatiecriteria | Voer een POC uit van minimaal twee weken met red-team-scenario’s en meetbare drempelwaarden voor false-positive-rate. |
| Managed EDR voor mkb | Organisaties zonder intern SOC-team kiezen bij voorkeur voor een managed provider die 24/7-dekking en tuning overneemt. |
| NLXS als lokale partner | NLXS verzorgt agent-uitrol, continue tuning en incidentrespons met transparante tarieven en GDPR-conforme dataverwerking in de EU. |
Waarom managed, GDPR-bewuste EDR voor mkb de verstandige keuze is
Veel organisaties onderschatten hoe snel een EDR-implementatie operationeel complex wordt. De technologie zelf is volwassen. Het probleem zit in de dagelijkse operatie: wie beoordeelt de alerts om 02:00 uur? Wie past de detectieregels aan na een false-positive-golf? Wie documenteert de incidentrespons voor de NIS2-audit?
Vanuit onze ervaring bij NLXS zien we dat mkb-organisaties die EDR intern proberen te draaien zonder dedicated analist, na drie maanden terugvallen op het negeren van alerts. Dat is erger dan geen EDR hebben, want het geeft een vals gevoel van veiligheid. Een managed aanpak lost dat op: wij nemen de operationele last over, jij behoudt inzicht via heldere rapportages.
Wat ons onderscheidt, is de combinatie van lokale bereikbaarheid, transparante prijzen en GDPR-conforme verwerking. Klanten als TU Eindhoven en JCI Breda kiezen voor NLXS omdat problemen binnen één dag worden opgelost, niet binnen één week. Diezelfde aanpak geldt voor EDR: snelle onboarding, directe communicatie en geen verrassingen op de factuur. Een gratis ICT-scan is de logische eerste stap om te bepalen waar je beveiligingsblinde vlekken zitten en welke endpoints prioriteit verdienen.
NLXS managed EDR: begin met een gratis ICT-scan
Weten waar je beveiligingsblinde vlekken zitten, is de eerste stap naar effectieve endpointbeveiliging. NLXS biedt een gratis ICT-scan die in kaart brengt welke endpoints onvoldoende gedekt zijn, waar telemetry ontbreekt en welke risico’s direct aandacht verdienen.

Na de scan krijg je een helder rapport met concrete aanbevelingen, inclusief een advies over managed EDR als dat bij jouw situatie past. Geen verplichtingen, geen verkooppraatje. Gewoon een eerlijk beeld van je huidige beveiligingspositie. NLXS verzorgt vervolgens de volledige implementatie en het dagelijkse beheer, van agent-uitrol tot 24/7 monitoring en incidentrespons-coördinatie. Alles tegen een transparant maandtarief, GDPR-conform en met data die binnen de EU blijft.
Vraag de gratis ICT-scan aan of bekijk hoe ICT-diensten uitbesteden bij NLXS werkt.
Aanbevolen bronnen voor verdere verdieping
Voor wie dieper wil gaan op de technische en juridische aspecten van eindpuntbeveiliging:
- NIST SP 800-61r3: Computer Security Incident Handling Guide — de standaardreferentie voor incidentrespons-processen, inclusief detectie- en inperkingsstappen.
- Microsoft: wat is EDR? — toegankelijke uitleg van de technische werking, geschikt als introductie voor stakeholders buiten het securityteam.
- Huntress: praktijkvoorbeelden van EDR — concrete casussen van ransomware-detectie en laterale beweging, nuttig voor het bouwen van interne business cases.
- ITFunk: EDR voor mkb — praktische gids gericht op kleinere organisaties met beperkte beveiligingscapaciteit.
- ENISA — de Europese autoriteit voor netwerk- en informatiebeveiliging publiceert richtlijnen voor NIS2-implementatie en dreigingsrapportages specifiek voor Centraal-Europa.
- NLXS: wat is EDR? — NLXS-specifieke uitleg en dienstenoverzicht voor organisaties die managed EDR overwegen.
- NLXS: zakelijke wifi beveiligen — aanvullende netwerkbeveiligingsstappen die de effectiviteit van EDR vergroten.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.