


Hoe werkt DDoS-beveiliging voor jouw webshop?
DDoS-beveiliging voor webshops is een combinatie van technologieën en processen die je webshop beschermen tegen overbelasting door kwaadaardig internetverkeer, zodat je online winkel altijd bereikbaar blijft. Een Distributed Denial of Service-aanval stuurt zoveel verzoeken naar je server dat die bezwijkt onder de druk. Voor e-commerce ondernemers is dat geen abstract technisch probleem. DDoS-aanvallen richten zich steeds vaker op webshops tijdens piekperiodes als Black Friday en productlanceringen, precies wanneer downtime het meeste schade aanricht. Diensten zoals Cloudflare, Imunify360 en CDN-netwerken vormen de eerste verdedigingslinie. Begrijpen hoe DDoS-beveiliging werkt, helpt je de juiste keuzes te maken voor jouw webshop.
Welke soorten DDoS-aanvallen treffen webshops?
DDoS-aanvallen vallen uiteen in drie hoofdcategorieën, elk met een andere aanvalsmethode en impact op jouw webshop.
Volumetrische aanvallen overspoelen je internetverbinding met enorme hoeveelheden dataverkeer. Denk aan miljoenen nepverzoeken die tegelijk binnenkomen, waardoor legitieme klanten de site niet meer kunnen bereiken. Dit type aanval is het meest zichtbaar en het makkelijkst te herkennen aan plotseling extreme bandbreedtepieken.
Protocolaanvallen misbruiken zwaktes in netwerkcommunicatieprotocollen zoals TCP en UDP. Ze richten zich op de verbindingslaag tussen client en server, waardoor de server vastloopt bij het verwerken van onvolledige verbindingsverzoeken. Een klassiek voorbeeld is de SYN flood, waarbij de server wacht op bevestigingen die nooit komen.
Applicatielaag-aanvallen, ook wel Layer 7-aanvallen genoemd, zijn de gevaarlijkste voor webshops. Ze imiteren normaal gebruikersgedrag, zoals het laden van productpagina’s of het doorzoeken van een catalogus, maar doen dit in zo’n hoog tempo dat de server uitgeput raakt. Omdat het verkeer er legitiem uitziet, zijn ze moeilijker te detecteren dan volumetrische aanvallen.
De cijfers zijn veelzeggend. Layer 7-aanvallen zijn gestegen met 104% in twee jaar en vormen nu 28% van alle aanvallen op webshops. Dat betekent dat bijna een derde van alle aanvallen zich richt op de applicatielaag, precies de laag die standaard firewalls niet goed beschermen.
- Volumetrische aanvallen: overbelasten bandbreedte met massaal nepverkeer
- Protocolaanvallen: misbruiken TCP/UDP-zwaktes op netwerkniveau
- Layer 7-aanvallen: imiteren normaal gedrag en putten de server uit
- Aanvallen combineren steeds vaker meerdere typen tegelijk
Voor webshop eigenaren is het verschil tussen deze typen praktisch relevant. Een CDN helpt bij volumetrische aanvallen, maar een Web Application Firewall (WAF) is nodig voor Layer 7. Wie alleen op één laag inzet, laat de deur open voor de andere aanvalstypen.
Hoe werkt DDoS-beveiliging technisch in een webshop?
Een effectief DDoS-plan combineert meerdere lagen van bescherming, waaronder CDN, WAF, rate limiting en een incident-runbook, om zowel technische als organisatorische aspecten te dekken. Geen enkele technologie werkt op zichzelf afdoende. De kracht zit in de combinatie.
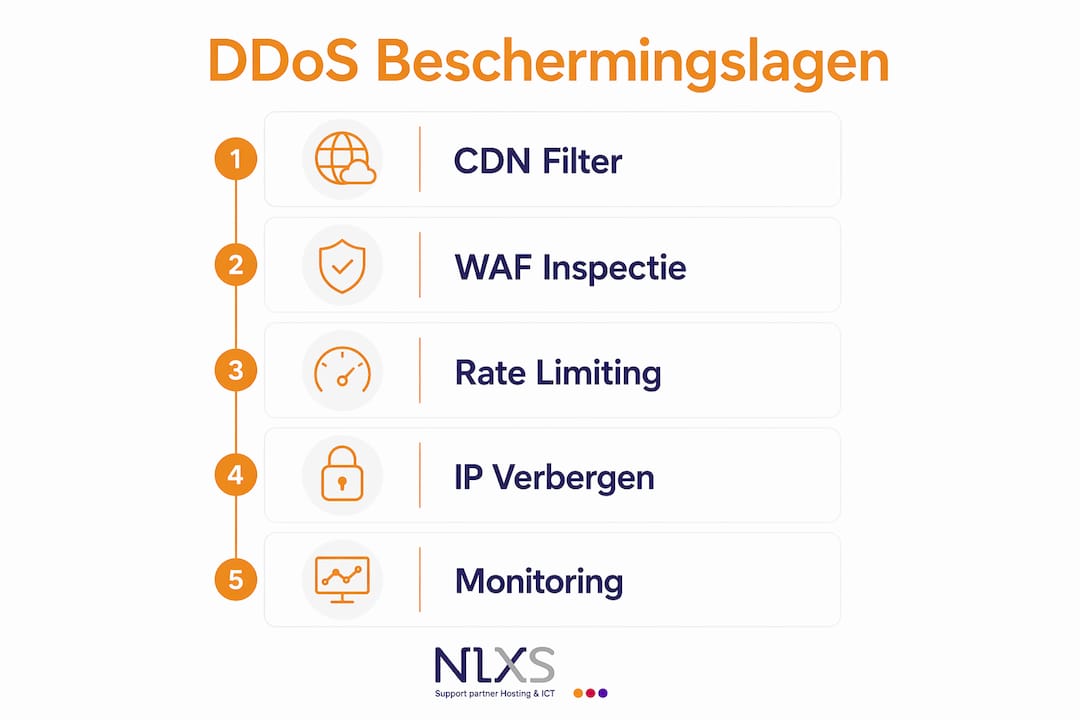
Stap 1: CDN met Anycast-routering als eerste filter
CDN’s zoals Cloudflare werken met reverse proxies en Anycast-routering om verkeer te verdelen en te filteren vóór het jouw server bereikt. Anycast stuurt inkomend verkeer automatisch naar het dichtstbijzijnde datacenter in het netwerk. Dat datacenter absorbeert het aanvalsverkeer en laat alleen schoon verkeer door naar jouw server. Voor een webshop betekent dit dat klanten in Amsterdam via een Amsterdams knooppunt worden bediend, terwijl aanvalsverkeer wordt opgevangen voordat het Nederland bereikt.
Stap 2: WAF voor applicatielaag bescherming
Een WAF inspecteert elk HTTP-verzoek op verdachte patronen. Vraagt iemand in één seconde duizend keer dezelfde productpagina op? De WAF blokkeert dat verzoek. Een WAF beschermt primair tegen applicatielaag-aanvallen, maar netwerkniveau aanvallen vereisen aanvullende filtering via BGP-omleiding of een CDN met scrubbing. Een WAF alleen is dus niet genoeg.
Stap 3: Rate limiting en scrubbing
Rate limiting begrenst het aantal verzoeken dat één IP-adres per tijdseenheid mag sturen. Scrubbing centres zijn gespecialiseerde datacenters die aanvalsverkeer analyseren en filteren voordat het jouw infrastructuur bereikt. Grote CDN-aanbieders hebben scrubbing ingebouwd in hun netwerk.
Stap 4: Verberg je origin IP-adres
Dit is de meest onderschatte stap. Veel aanvallen omzeilen DDoS-beveiliging via origin IP leaks, waardoor aanvallers direct de server kunnen raken en alle CDN-bescherming omzeilen. Een origin IP leak treedt op wanneer je mailserver of een DNS-record het echte IP-adres van je server prijsgeeft. Aanvallers gebruiken tools om dit te achterhalen en sturen aanvalsverkeer rechtstreeks naar dat adres.
Pro-tip: Controleer of je mailserver-IP verschilt van je webserver-IP. Gebruik een dienst als MXToolbox om te checken of jouw origin IP nergens publiek zichtbaar is in DNS-records of e-mailheaders.
Stap 5: Real-time monitoring
Monitoring geeft je de vroegste waarschuwing bij een aanval. Zonder monitoring merk je een aanval pas wanneer klanten klagen of de omzet inzakt.
| Beveiligingslaag | Functie | Voorbeeld |
|---|---|---|
| CDN met Anycast | Verdeelt en filtert verkeer vóór de server | Cloudflare |
| WAF | Blokkeert verdachte HTTP-verzoeken | Imunify360, Cloudflare WAF |
| Rate limiting | Begrenst verzoeken per IP-adres | Ingebouwd in CDN of server |
| Scrubbing | Filtert aanvalsverkeer in gespecialiseerde datacenters | Cloudflare Magic Transit |
| Origin IP-bescherming | Voorkomt directe aanvallen op de server | DNS-configuratie, aparte mail-IP |
Meer achtergrond over hoe serverinfrastructuur voor e-commerce werkt, helpt je deze lagen beter te plaatsen in de context van jouw hosting.
Wat zijn de praktische voordelen voor jouw webshop?
DDoS-beveiliging is geen kostenpost. Het is een verzekering tegen directe omzetschade. Voor een typische webshop met 2.000 bestellingen per dag kan één uur downtime tijdens Black Friday leiden tot 5.000 tot 10.000 euro directe omzetderving, exclusief reputatieschade. Dat bedrag overstijgt de jaarlijkse kosten van goede DDoS-bescherming bij de meeste aanbieders ruimschoots.
De voordelen gaan verder dan alleen omzetbehoud:
- Klantenvertrouwen: Een webshop die tijdens piekperiodes bereikbaar blijft, bouwt vertrouwen op. Klanten die een foutmelding zien, kopen bij de concurrent.
- Reputatiebescherming: Nieuws over downtime verspreidt zich snel via sociale media. Eén bewogen Black Friday kan maanden aan reputatieopbouw tenietdoen.
- Continuïteit bij productlanceringen: Een nieuwe collectie of tijdelijke aanbieding trekt extra verkeer. Aanvallers weten dit en kiezen bewust dit moment.
- Lagere hostingkosten: Efficiënte mitigatie voorkomt dat je server overbelast raakt en dure noodmaatregelen nodig zijn.
- Betere klantenervaring: Snelle laadtijden en stabiele bereikbaarheid verhogen de conversie, ook buiten aanvalsscenario’s.
“Een DDoS-incident is vooral een uitdaging voor bedrijfscontinuïteit. Een incident response plan zorgt voor snelle actie en bespaart uren downtime.”
De combinatie van omzetbehoud, reputatiebescherming en klanttevredenheid maakt DDoS-beveiliging tot een investering die zichzelf terugverdient bij de eerste serieuze aanval. Webshops zonder bescherming lopen niet alleen financieel risico. Ze riskeren ook het vertrouwen van klanten dat ze jarenlang hebben opgebouwd.
Bekijk ook de beveiligingsmaatregelen voor webshop hosting voor een breder overzicht van alle stappen die je kunt nemen om jouw webshop te beveiligen.
Hoe stel je een effectief DDoS-responssysteem op?
Technische bescherming is de helft van het werk. De andere helft is weten wat je doet als een aanval toch doordringt. Een DDoS-incident is een uitdaging voor bedrijfscontinuïteit. Een incident response plan zorgt voor snelle actie en voorkomt dat paniek de downtime verlengt.
Stap 1: Maak een incident-runbook
Een incident-runbook van één A4 met contactgegevens, een stappenplan en communicatie-instructies voorkomt paniek bij een aanval. Noteer wie je belt bij jouw hostingprovider, welke stappen je zet in het CDN-dashboard en hoe je klanten informeert. Eén pagina is genoeg. Meer wordt niet gelezen onder druk.
Stap 2: Stel monitoring in
Monitoring tools zoals UptimeRobot kunnen binnen 60 seconden signaleren dat je site onbereikbaar is. Dat is essentieel voor snelle respons. Stel alerts in via SMS of e-mail zodat je ook buiten kantooruren direct op de hoogte bent.
Stap 3: Activeer “Under Attack Mode” in je CDN
Cloudflare en vergelijkbare CDN-platforms bieden een “Under Attack Mode” die extra verificatiestappen toevoegt voor elk bezoek. Dit filtert automatisch botverkeer eruit. Activeer deze modus zodra je een aanval vermoedt, niet pas wanneer de site al plat ligt.
Stap 4: Coördineer intern
Bepaal vooraf wie de beslissing neemt om maatregelen te activeren. Dat is niet altijd de technisch beheerder. Soms is het de eigenaar of de marketingmanager die als eerste merkt dat de site traag wordt. Leg vast wie wat doet en wie wie informeert.
Stap 5: Voer nazorg uit
Na een aanval analyseer je wat er is gebeurd. Welk type aanval was het? Welke laag heeft het tegengehouden? Wat ging er mis? Die analyse verbetert je beveiliging voor de volgende keer.
Pro-tip: Plan twee keer per jaar een korte oefening waarbij je het runbook doorloopt met je team. Vijftien minuten voorbereiding voorkomt uren chaos bij een echte aanval.
Een goed CDN koppelen aan jouw webshop is de technische basis voor zowel bescherming als snelle respons bij een aanval.
Belangrijkste inzichten
Effectieve DDoS-beveiliging voor een webshop vereist een combinatie van CDN-filtering, WAF-bescherming, origin IP-beveiliging en een concreet incident response plan.
| Punt | Details |
|---|---|
| Meerdere lagen nodig | CDN, WAF en rate limiting samen bieden bescherming die één laag alleen niet kan bieden. |
| Layer 7 is de grootste dreiging | Applicatielaag-aanvallen zijn gestegen met 104% en vereisen specifieke WAF-bescherming. |
| Origin IP verbergen is cruciaal | Een IP-lek maakt alle CDN-bescherming nutteloos; controleer DNS-records en mailserver-IP. |
| Downtime kost direct geld | Eén uur downtime tijdens Black Friday kan 5.000 tot 10.000 euro omzetverlies betekenen. |
| Runbook voorkomt paniek | Eén A4 met contacten en stappen bespaart uren downtime bij een echte aanval. |
Mijn eerlijke kijk op DDoS-beveiliging voor webshops
Ik zie bij webshop eigenaren een terugkerend patroon: ze investeren in een mooi ontwerp, goede producten en slimme marketing, maar beveiliging staat onderaan de lijst. Tot het misgaat.
Wat me opvalt, is dat de meeste ondernemers denken dat een CDN voldoende is. Cloudflare aanzetten en klaar. Maar een CDN zonder correcte DNS-configuratie is als een slot op de voordeur met een open raam ernaast. Als jouw mailserver het origin IP-adres lekt, kunnen aanvallers de CDN volledig omzeilen. Dat zie ik vaker dan je zou verwachten.
Een andere misvatting is dat DDoS-beveiliging alleen voor grote bedrijven relevant is. De realiteit is dat aanvallers juist kleine en middelgrote webshops targeten, omdat die minder goed beschermd zijn en sneller bezwijken. Een aanval hoeft niet eens groot te zijn om schade aan te richten. Een gerichte Layer 7-aanval van een paar duizend verzoeken per seconde is al genoeg om een slecht geconfigureerde webshop plat te leggen.
Wat ik altijd adviseer: begin met de basis goed. Zet een CDN op, configureer een WAF, verberg je origin IP en maak een runbook van één A4. Dat kost een middag werk en dekt de meeste risico’s af. Daarna kun je verder verfijnen. Maar zonder die basis ben je kwetsbaar, ook als je denkt dat jouw webshop te klein is om een doelwit te zijn.
— Ken
NLXS webhosting met ingebouwde DDoS-bescherming
Webshops die bij NLXS hosten, profiteren van hosting waarbij beveiliging geen bijzaak is. NLXS biedt betrouwbare webhosting met ingebouwde bescherming tegen DDoS-aanvallen, zodat jij je kunt richten op je webshop in plaats van op technische problemen.

NLXS lost problemen op binnen één dag en is persoonlijk bereikbaar, ook buiten kantooruren. Klanten zoals TU Eindhoven en JCI Breda vertrouwen op de infrastructuur en het directe contact dat NLXS biedt. Voor webshop eigenaren die geen technisch team in huis hebben, is dat precies wat je nodig hebt. Bekijk de webhosting oplossingen van NLXS en ontdek welk pakket past bij jouw webshop.
Veelgestelde vragen
Wat is DDoS-beveiliging voor een webshop?
DDoS-beveiliging is een combinatie van CDN-filtering, WAF-bescherming en rate limiting die voorkomt dat kwaadaardig verkeer jouw webserver overbelast. Het doel is dat jouw webshop bereikbaar blijft, ook tijdens een aanval.
Hoe functioneert een CDN bij DDoS-bescherming?
Een CDN zoals Cloudflare gebruikt Anycast-routering om inkomend verkeer te verdelen over meerdere datacenters wereldwijd. Aanvalsverkeer wordt gefilterd in het dichtstbijzijnde knooppunt voordat het jouw server bereikt.
Wat is een origin IP leak en waarom is het gevaarlijk?
Een origin IP leak treedt op wanneer het echte IP-adres van jouw server zichtbaar is via DNS-records of e-mailheaders. Aanvallers gebruiken dit om CDN-bescherming te omzeilen en direct op de server aan te vallen.
Hoe snel merk ik een DDoS-aanval op mijn webshop?
Met een monitoringtool zoals UptimeRobot ontvang je binnen 60 seconden een melding als jouw site onbereikbaar is. Zonder monitoring merk je een aanval pas wanneer klanten klagen.
Is DDoS-beveiliging ook nodig voor kleine webshops?
Ja. Aanvallers richten zich juist op kleinere webshops omdat die minder goed beschermd zijn. Een gerichte Layer 7-aanval is al genoeg om een slecht geconfigureerde webshop plat te leggen, ongeacht de omvang.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.