


Managed detection and response voor professionals: complete gids
Managed detection and response (MDR) is een uitbestede beveiligingsdienst die 24/7 detectie combineert met actieve respons door menselijke analisten. Waar een gewone beveiligingstool alleen een alarm slaat, neutraliseert een MDR-provider de dreiging zelf. Dat onderscheid is precies waarom steeds meer organisaties in Centraal-Europa voor dit model kiezen.
Overweeg MDR wanneer u één of meer van deze situaties herkent:
- Uw interne team mist de capaciteit voor een volwaardig Security Operations Center (SOC) dat 24 uur per dag actief is.
- Uw organisatie valt onder NIS2 of DORA en moet aantoonbaar voldoen aan detectie- en meldtermijnen.
- Uw beveiligingstools genereren meer meldingen dan uw team kan verwerken, of u mist de forensische kennis om incidenten grondig te onderzoeken.
MDR verkort de tijd tussen detectie en insluiting, wat direct bijdraagt aan naleving van NIS2 en GDPR. Organisaties die snellere detectietijden als kernvoordeel noemen, wijzen er ook op dat kortere responstijden de schade bij een incident aanzienlijk beperken.
Inhoudsopgave
- Wat houdt managed detection and response precies in?
- Hoe werkt MDR in de praktijk?
- Wat is het verschil tussen MDR, EDR, MSSP en een intern SOC?
- Welke kernfuncties moet een MDR-dienst bieden?
- Welke leveringsmodellen bestaan er voor MDR?
- Checklist: hoe kies en evalueer je een MDR-provider?
- Welke MDR-providers zijn actief in Centraal-Europa?
- Wat kosten MDR-diensten en hoe lang duurt de onboarding?
- Wat zegt onderzoek over de zakelijke waarde van MDR?
- Belangrijkste inzichten
- MDR werkt alleen als de governance klopt
- NLXS als aanvullende stap naast uw beveiligingsstrategie
- Aanbevolen bronnen voor verder lezen
Wat houdt managed detection and response precies in?
MDR is geen softwarepakket dat u installeert en vergeet. Het is een uitbestede dienst waarbij u een uitkomst koopt: dreigingen worden gedetecteerd én actief geneutraliseerd door een team van menselijke analisten, ondersteund door tooling zoals EDR, XDR en SIEM. Dat is een wezenlijk verschil met alleen een licentie aanschaffen.
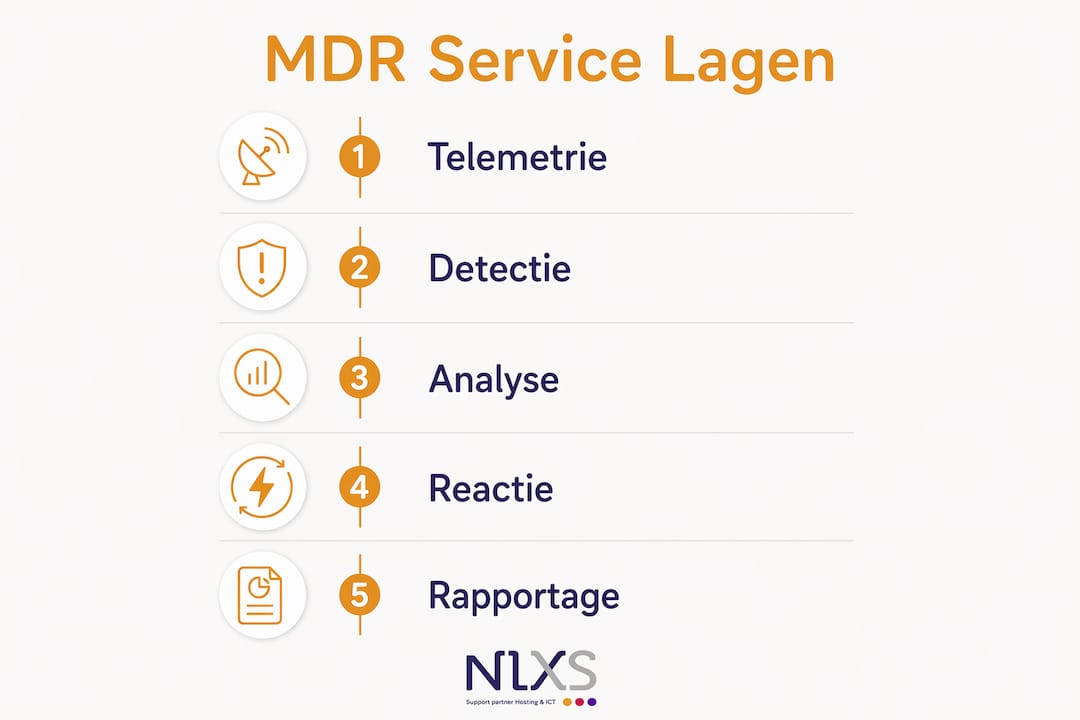
De dienst werkt via vier lagen die op elkaar voortbouwen. Eerst verzamelt de provider telemetrie van endpoints, netwerk, cloud en identiteitssystemen. Die datastroom gaat naar een detectielaag die regels, machine learning en dreigingsinformatie combineert. Vervolgens triageren menselijke analisten de meldingen: ze scheiden valse positieven van echte incidenten en starten een onderzoek. De vierde laag is de respons zelf, waarbij de provider actief ingrijpt om de dreiging te stoppen.
EDR (Endpoint Detection and Response) is een tool. MDR is een dienst die EDR als onderdeel gebruikt, maar er een menselijke analyselaag en actieve responscapaciteit aan toevoegt. Wie alleen EDR heeft zonder die menselijke laag, blijft zelf verantwoordelijk voor incidentbeheer. Dat operationele risico is precies wat MDR wegneemt.
NIS2 en GDPR stellen eisen aan detectiesnelheid en meldtermijnen. MDR maakt die eisen haalbaar doordat het team continu actief is, ook buiten kantooruren.
Hoe werkt MDR in de praktijk?
MDR werkt door continue telemetrie te correleren, hoog-waardige dreigingen te verifiëren en ze actief te neutraliseren voordat ze schade aanrichten. De incidentlevenscyclus ziet er in de praktijk als volgt uit:
- Telemetrie-aggregatie. De provider verzamelt gegevens van endpoints, netwerkapparaten, cloudworkloads en identiteitsplatforms zoals Active Directory of Microsoft Entra ID.
- Detectie. Detectieregels, gedragsanalyse en externe dreigingsinformatie worden gecombineerd om afwijkingen te signaleren.
- Triage en threat hunting. Menselijke analisten beoordelen meldingen, filteren valse positieven en zoeken proactief naar verborgen dreigingen die geautomatiseerde regels missen.
- Bevestiging en insluiting. Zodra een incident bevestigd is, handelt de provider: een host wordt geïsoleerd, een proces beëindigd, of een indicator of compromise geblokkeerd.
- Forensisch onderzoek en herstel. Analisten brengen de aanvalsketen in kaart, verwijderen malware en herstellen de omgeving naar de toestand van vóór het incident.
- Evaluatie en bijstelling. Na afloop worden detectieregels bijgesteld en worden lessen gedocumenteerd om herhaling te voorkomen.
Typische responsacties zijn: host-isolatie, het beëindigen van kwaadaardige processen, het blokkeren van indicators of compromise op firewall- of DNS-niveau, het vergrendelen van gecompromitteerde accounts en het terugdraaien van schadelijke wijzigingen.
Eén punt verdient bijzondere aandacht: de bevoegdheden die u de provider contractueel geeft. Er is een verschil tussen een provider die u adviseert en u zelf laat ingrijpen, en een provider die autonoom mag isoleren. Leg in het contract vast welke acties de provider zelfstandig mag uitvoeren en wanneer escalatie naar uw eigen IT-team verplicht is. Buiten kantooruren is een helder escalatiepad geen luxe, maar een vereiste.
Wat is het verschil tussen MDR, EDR, MSSP en een intern SOC?
Het kernverschil zit in wie verantwoordelijk is voor de uitkomst. MDR is outcome-gericht: de provider detecteert én reageert actief. Een MSSP beheert doorgaans tooling en stuurt meldingen door, maar de respons blijft bij u. EDR is een technologie, geen dienst. Een intern SOC is een eigen capaciteit die u zelf bouwt en bemant.
| Dimensie | EDR | MSSP | Intern SOC | MDR |
|---|---|---|---|---|
| Detectiedekking | Endpoints | Variabel, tool-afhankelijk | Breed, zelf in te richten | Endpoints, netwerk, cloud, identity |
| Responsvermogen | Geen actieve respons | Doorgaans alleen advies | Volledig, maar intern | Actieve insluiting en herstel |
| 24/7-dekking en SLA’s | Geen | Vaak beperkt | Kostbaar intern | Standaard inbegrepen |
| Threat hunting | Niet inbegrepen | Zelden | Mogelijk, maar duur | Kernonderdeel van de dienst |
| Technologiestack | Eigen EDR-tool | Meerdere tools beheerd | Zelf gekozen | EDR/XDR/SIEM inbegrepen of geïntegreerd |
| Gegevensopslag en compliance | Lokaal of cloud | Variabel | Volledig in eigen beheer | Afhankelijk van provider, vraag naar EU-datacenters |
| Prijsmodel | Licentie per endpoint | Maandabonnement | Vaste personeelskosten | Per endpoint, per apparaat of gelaagd |
| Onboardingtijd | Snel | Weken | Maanden tot jaren | Weken tot enkele maanden |
Wanneer kiest u wat?
EDR is de juiste keuze als u al een intern team heeft dat meldingen actief opvolgt. Een MSSP past bij organisaties die toolbeheer willen uitbesteden maar de respons intern houden. Een intern SOC is realistisch voor grote organisaties met voldoende budget en personeel. MDR is de aangewezen keuze wanneer u 24/7 actieve respons nodig heeft zonder de kosten en doorlooptijd van een eigen SOC. Middelgrote organisaties kiezen MDR vaak omdat het sneller waarde levert dan intern een volledig SOC opbouwen.
Welke kernfuncties moet een MDR-dienst bieden?
De minimale set capaciteiten die u van elke serieuze MDR-provider mag verwachten: 24/7 SOC-analisten, proactief threat hunting, gedocumenteerde incidentrespons-playbooks, integratie met EDR/XDR en SIEM, dekking van identiteitstelemetrie, cloudmonitoring en forensische tooling.
Hieronder de koppeling tussen functie en zakelijk voordeel:
| Functie | Zakelijk voordeel |
|---|---|
| 24/7 SOC-analisten | Incidenten worden ook buiten kantooruren direct opgepakt |
| Threat hunting | Kortere detectietijd, minder valse positieven, proactieve opsporing |
| Incidentrespons-playbooks | Voorspelbare aanpak, aantoonbaar voor auditors en toezichthouders |
| EDR/XDR/SIEM-integratie | Brede telemetriedekking zonder vervanging van bestaande tools |
| Identiteitstelemetrie | Detectie van accountmisbruik en laterale beweging |
| Cloudmonitoring | Zichtbaarheid in Azure, AWS of Google Cloud workloads |
| Forensische rapportage | Inzicht in aanvalsketen, bruikbaar voor compliance en verbetering |
Kritische telemetriebronnen
Endpoints zijn het startpunt, maar dekking stopt daar niet. Netwerkverkeer onthult laterale beweging die endpoint-agents missen. Logbestanden van applicaties en identiteitsplatforms geven context over wie wat deed. Cloudworkloads zijn een blinde vlek als ze niet in de telemetrie zijn opgenomen. Elke bron die ontbreekt, is een potentieel gat waar een aanvaller ongestoord kan opereren.
Pro-tip: Vraag elke provider om een concrete demonstratie van hoe zij een aanval detecteren die alleen zichtbaar is in de combinatie van endpoint- en identiteitstelemetrie. Dat onderscheidt providers met echte XDR-dekking van providers die alleen endpoint-data analyseren.
Welke leveringsmodellen bestaan er voor MDR?
MDR komt in meerdere vormen, en de keuze heeft directe gevolgen voor controle, integratie en contractuele afspraken.
| Model | Wat wordt geleverd | Integratie-eis | Controle bij klant |
|---|---|---|---|
| EDR-gebaseerde MDR | Provider levert eigen EDR-agent en beheert detectie en respons | Installatie van provider-agent op endpoints | Beperkt: toolkeuze ligt bij provider |
| XDR/MXDR | Uitgebreide dekking over endpoints, netwerk, cloud en identity via XDR-platform | Integratie met meerdere databronnen vereist | Gemiddeld: bredere dekking, minder toolkeuze |
| SIEM-gedreven MDR | Provider beheert uw bestaande SIEM en voegt analysten toe | Bestaande SIEM-infrastructuur vereist | Hoog: u behoudt eigen tooling |
| Co-managed SOC | Gedeelde verantwoordelijkheid: provider vult uw interne team aan | Nauwe samenwerking en gedeelde toegang vereist | Hoog: eigen team blijft actief betrokken |
Bij EDR-gebaseerde MDR en MXDR brengt de provider zijn eigen technologiestack mee. Dat versnelt de onboarding, maar creëert afhankelijkheid: als u van provider wisselt, verliest u mogelijk de historische detectiedata en de bijgestelde detectieregels. Leg contractueel vast wie eigenaar is van de detectieregels en hoe u bij een exit toegang krijgt tot uw telemetrie en rapportages.
SIEM-gedreven MDR en co-managed SOC geven meer controle, maar vereisen dat u al een werkende infrastructuur heeft. Ze zijn geschikt voor organisaties die hun bestaande investering willen benutten zonder alles opnieuw op te bouwen.
Gegevensopslag is een apart aandachtspunt voor Centraal-Europa. Vraag expliciet naar de locatie van de datacenters, de verwerkersovereenkomst (conform GDPR) en of logdata de EU verlaat. Sommige providers bieden EU-specifieke instanties; anderen verwerken data standaard in de VS.
Checklist: hoe kies en evalueer je een MDR-provider?
Kies MDR als een uitkomstmodel dat uw huidige detectieketen zichtbaar en beheersbaar maakt. De volgende stappen helpen u een gefundeerde keuze te maken.
Stap-voor-stap checklist
- Breng uw scope in kaart: welke assets, endpoints, cloudworkloads en identiteitsplatforms moeten gedekt zijn?
- Stel SLA-eisen vast: wat zijn uw maximaal acceptabele detectietijd (MTTD) en insluitingstijd (MTTC)?
- Bepaal bevoegdheden: welke responsacties mag de provider autonoom uitvoeren, en wanneer is escalatie verplicht?
- Controleer gegevensopslag: waar worden logs opgeslagen, hoe lang, en voldoet dit aan uw GDPR- en NIS2-verplichtingen?
- Toets integratie: hoe sluit de provider aan op uw bestaande change- en incidentmanagementprocessen?
Vragen voor de selectieprocedure of proof of concept
- Welke EDR- of XDR-technologie gebruiken jullie, en wie is eigenaar van de detectieregels?
- Hoe ziet het escalatieproces eruit buiten kantooruren?
- Kunnen jullie een voorbeeld van een forensisch rapport tonen?
- Hoe testen jullie de kwaliteit van detectie (canary-tests, gesimuleerde aanvallen)?
- Wat zijn de certificeringen van de analisten (bijv. GIAC, CISSP, CEH)?
Rode vlaggen
- Geen aantoonbaar 24/7 analistenteam, alleen geautomatiseerde meldingen.
- Onduidelijke of ontbrekende contractuele bevoegdheden voor insluiting.
- Geen forensische rapportage na een incident.
- Onvolledige telemetriedekking (alleen endpoints, geen netwerk of cloud).
- SLA-beloften zonder meetbare MTTD/MTTC-waarden of historisch bewijs.
Voorbeeld SLA-clausules om op te nemen
- Maximale detectietijd (MTTD) en insluitingstijd (MTTC) in minuten of uren, met boeteclausule bij overschrijding.
- Forensisch rapport beschikbaar binnen een vastgesteld aantal uren na insluiting.
- Bewijs van analistcertificeringen op aanvraag beschikbaar.
- Gegevensretentie van minimaal 12 maanden, toegankelijk voor de klant.
Welke MDR-providers zijn actief in Centraal-Europa?
Meerdere internationale en regionale aanbieders opereren in Centraal-Europa. De keuze hangt af van lokale gegevensopslag, meertalige ondersteuning en aantoonbare ervaring met Europese compliance-eisen. Het is belangrijk om specifieke vragen te stellen over datacenters, taalondersteuning, SLA’s en nalevingsmogelijkheden.
Onafhankelijke beoordelingen via Gartner Peer Insights geven inzicht in klantervaringen per provider en zijn een nuttige aanvulling op de eigen selectieprocedure.
Wat kosten MDR-diensten en hoe lang duurt de onboarding?
MDR-prijzen variëren sterk per provider, dekking en responscapaciteit. Er bestaat geen universeel tarief, maar de voornaamste prijsmodellen zijn herkenbaar.
Gangbare prijsmodellen
- Per endpoint per maand: het meest voorkomende model voor organisaties met een duidelijk afgebakend aantal apparaten.
- Per apparaat of agent: vergelijkbaar met het endpoint-model, maar soms uitgebreid naar servers en cloudinstances.
- Gelaagde pakketten: providers bieden basisniveaus (monitoring en melding) tot volledige niveaus (actieve respons en forensisch onderzoek) aan vaste maandtarieven.
- Maatwerk voor grotere organisaties: enterprise-contracten worden op maat geprijsd op basis van telemetrievolume, retentie-eisen en SLA-niveau.
De voornaamste kostenfactoren zijn het aantal endpoints, de omvang van cloudworkloads, het aantal identiteitsintegraties, de vereiste logretentie, de diepte van threat hunting en het gewenste SLA-niveau.
Typische onboardingtijdlijn
| Fase | Duur | Wat gebeurt er |
|---|---|---|
| Discovery | 1–2 weken | Inventarisatie van assets, scope-bepaling, eerste gesprekken |
| Integratie agents en logs | 1–4 weken | Uitrol van agents, koppeling van logbronnen en SIEM |
| Bijstelling en baseline | 2 weken | Tuning van detectieregels, vaststellen van normaal gedrag |
| Proof of concept en acceptatie | 2–4 weken | Validatie van detectie en respons, formele acceptatie |
| Productiefase en rijping | 3–6 maanden | Continue verbetering, maandelijkse tuning, rapportage |
Implementaties volgen doorgaans dit patroon van discovery naar productiefase, waarbij volledige rijping van de dienst drie tot zes maanden in beslag neemt. Plan dit realistisch in uw beveiligingsstrategie: MDR levert direct waarde, maar de detectiekwaliteit verbetert naarmate de provider uw omgeving beter leert kennen.
Wat zegt onderzoek over de zakelijke waarde van MDR?
Onderzoek en beveiligingsanalisten wijzen erop dat MDR het verschil maakt in detectiesnelheid en insluiting, en dat het alert fatigue bij interne teams verlaagt. Dat zijn geen marketingclaims, maar meetbare operationele uitkomsten.
MDR filtert valse positieven en geeft interne teams alleen hoog-prioriteit incidenten door. Het gevolg is dat beveiligingsmedewerkers minder tijd kwijt zijn aan het doorzoeken van meldingen en meer tijd kunnen besteden aan structurele verbeteringen. Voor organisaties zonder eigen beveiligingsanalisten is dit effect nog groter: zonder MDR blijven veel meldingen onbehandeld.
Het primaire onderscheid tussen MDR en een MSSP zit in de uitkomst. Een MSSP beheert tooling en stuurt meldingen door; MDR neemt actief de dreiging weg. Dat verschil is beslissend wanneer een aanvaller al actief is in uw netwerk en elke minuut telt.
Praktijkvoorbeelden laten zien dat organisaties met MDR incidenten binnen uren insluiten, terwijl vergelijkbare organisaties zonder beheerde respons soms weken nodig hebben om een aanval te ontdekken en te stoppen. Het verschil in schade, herstelkosten en reputatierisico is navenant. Dat is ook de reden waarom NIS2-naleving en vergelijkbare regelgeving response-capabele modellen steeds vaker als de praktische standaard beschouwen.
Belangrijkste inzichten
MDR is de meest directe route naar 24/7 actieve beveiliging voor organisaties die geen volledig intern SOC kunnen of willen opbouwen.
| Punt | Details |
|---|---|
| Kies MDR bij beperkte SOC-capaciteit | MDR levert sneller waarde dan een intern SOC opbouwen, zeker voor middelgrote organisaties. |
| Eis meetbare SLA’s | Leg MTTD en MTTC contractueel vast met boeteclausules; vermijd providers zonder historisch bewijs. |
| Telemetrie bepaalt de kwaliteit | Endpoints alleen zijn onvoldoende; netwerk, cloud en identity zijn kritische bronnen. |
| Gegevensopslag is een compliance-eis | Vraag naar EU-datacenters en een GDPR-conforme verwerkersovereenkomst voordat u tekent. |
| NLXS als aanvullende partner | NLXS biedt ICT-scans, endpointondersteuning en beheerde hosting als aanvulling op uw beveiligingsstrategie. |
MDR werkt alleen als de governance klopt
Er is een patroon dat ik keer op keer zie bij organisaties die MDR implementeren: de technische integratie verloopt soepel, maar de governance is een nagedachte. Wie mag de provider toestemming geven om een host te isoleren om drie uur ’s nachts? Wie tekent een incident af als opgelost? Zonder antwoord op die vragen verliest MDR een groot deel van zijn waarde.
De eerste 90 dagen na livegang zijn bepalend. Begin met een beperkte scope: de meest kritische systemen, niet alles tegelijk. Stel playbooks op voor de meest waarschijnlijke scenario’s, oefen escalaties met uw eigen team, en plan maandelijkse bijstellingssessies met de provider. Die sessies zijn geen formaliteit. Ze zijn het moment waarop detectieregels worden verfijnd op basis van wat er in uw specifieke omgeving is gebeurd.
Een punt dat zelden genoeg aandacht krijgt: documenteer elke beslissing tijdens een incident. Niet alleen voor auditors, maar voor uw eigen team. Na een incident weet u precies wat er is gedaan, in welke volgorde, en waarom. Dat is de basis voor verbetering.
MDR is geen eindpunt. Het is een dienst die rijpt naarmate de provider uw omgeving beter begrijpt en uw team leert hoe het de provider effectief aanstuurt. Organisaties die dat samenspel serieus nemen, halen structureel meer waarde uit de dienst dan organisaties die MDR behandelen als een abonnement dat zichzelf beheert.
NLXS als aanvullende stap naast uw beveiligingsstrategie
NLXS is geen volledige MDR-vervanger, en dat claimen we ook niet. Wat NLXS wél biedt, is een concrete eerste stap voor organisaties die hun beveiligingspositie willen versterken zonder direct een volledig MDR-contract te tekenen.

Via een ICT-scan brengt NLXS uw huidige infrastructuur, endpoints en beveiligingslacunes in kaart. Dat geeft u een helder startpunt: welke systemen zijn kritisch, waar zitten de grootste risico’s, en welke stappen zijn logisch als voorbereiding op een MDR-traject. NLXS heeft ervaring met Microsoft 365-beveiliging en endpointbeheer, en kan helpen bij de integratie van beveiligingsmaatregelen in uw bestaande ICT-omgeving.
De aanpak werkt gelaagd: scan, prioritering, en vervolgens co-managed ondersteuning waar nodig. Zo bouwt u stap voor stap aan een stevigere beveiligingsbasis, zonder grote investeringen vooraf. Wilt u weten waar uw organisatie nu staat? Neem contact op via nlxs.nl voor een vrijblijvend adviesgesprek of vraag direct een ICT-scan aan.
Aanbevolen bronnen voor verder lezen
Wie dieper wil gaan of leveranciersclaims wil toetsen, vindt hieronder een selectie van gezaghebbende en Centraal-Europa relevante bronnen.
- Microsoft Beveiliging: wat is MDR? — Toegankelijke uitleg van MDR, inclusief vergelijking met XDR en MXDR, van een primaire technologieleverancier.
- Gartner Peer Insights: MDR-markt — Onafhankelijke klantbeoordelingen van MDR-providers; nuttig voor het vergelijken van ervaringen per aanbieder.
- Forrester Wave: Managed Detection and Response Services — Analistenrapport over de MDR-markt met positionering van grote aanbieders.
- DEFION Security: wat is MDR? — Nederlandstalige uitleg van MDR als dienst versus software, met aandacht voor het organisatorische onderscheid.
- ESET Digital Security Guide: MDR voor mkb — Praktische gids gericht op kleinere organisaties zonder eigen beveiligingsanalisten.
- Europese NIS2-richtlijn (ENISA) — Primaire bron voor NIS2-verplichtingen; controleer hier de meld- en detectietermijnen die voor uw sector gelden.
- Autoriteit Persoonsgegevens: GDPR-verplichtingen — Relevante toezichthouder voor GDPR-naleving in Nederland; vergelijkbare autoriteiten bestaan in elk Centraal-Europees land.
Let op: controleer bij elke provider of de gegevensopslag en verwerkersafspraken aansluiten op de Centraal-Europese compliance-eisen. Een verwerkersovereenkomst die niet expliciet EU-datacenters noemt, is een risico dat u contractueel moet adresseren voordat u tekent.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.