


Voer DMARC beleid in zonder mailverlies: stapsgewijs voor beheerteams

DMARC vertelt ontvangende mailservers exact wat ze moeten doen met e-mail die zich voordoet als afkomstig van jouw domein, maar niet door SPF of DKIM komt. Begin altijd met p=none: dit beleid monitort al het mailverkeer zonder iets te blokkeren, en de rapporten die je ontvangt laten zien wie namens jouw domein mailt. Zodra SPF en DKIM goed staan en de rapporten schoon zijn, werk je gefaseerd toe naar p=quarantine en uiteindelijk p=reject.
Kort samengevat:
- Het instellen van DMARC begint met een monitoringsbeleid (p=none) om alle verzendbronnen in kaart te brengen en onvolkomenheden te detecteren.
- Een gefaseerde aanpak is essentieel, waarbij eerst SPF en DKIM correct moeten functioneren en rapporten schoon zijn voordat wordt overgestapt naar meer restrictive beleid zoals p=quarantine of reject.
- Bij het gebruik van p=reject is het belangrijk om alle verzendbronnen en subdomeinen correct in SPF en DKIM mee te nemen, anders kunnen legitieme e-mails verdwijnen.
- Reguliere analyse van DMARC-rapporten helpt ongeautoriseerde e-mailverkeer en schaduw-IT te identificeren, zodat maatregelen gericht kunnen worden genomen.
- Voor complexe domeinen of beperkte expertise is het uitbesteden van DMARC-implementatie en -monitoring vaak efficiënter dan zelf alles uitzoeken.
Inhoudsopgave
- Wat is DMARC en hoe werkt het samen met SPF en DKIM?
- De drie DMARC-beleidsopties en wanneer je welke kiest
- Stap voor stap: DMARC technisch instellen en gefaseerd uitrollen
- DMARC-rapporten: wat ze tonen en hoe je ermee beslist
- Verplichtingen en naleving: status en praktische gevolgen
- Veelvoorkomende fouten en snelle fixes tijdens implementatie
- Hoe NLXS aankijkt tegen DMARC-implementatie
- NLXS regelt jouw DMARC-configuratie zonder gedoe
- Bronnen
Wat is DMARC en hoe werkt het samen met SPF en DKIM?
DMARC bouwt voort op twee bestaande protocollen: SPF controleert of een mailserver bevoegd is om namens een domein te versturen, en DKIM voegt een digitale handtekening toe die bevestigt dat een bericht onderweg niet is aangepast. DMARC voegt daar een derde, cruciale stap aan toe: het controleert of het domein in de zichtbare ‘From’-header overeenkomt met het domein dat SPF of DKIM heeft goedgekeurd. Deze afstemming, ook wel alignment genoemd, is precies het gat dat spoofing mogelijk maakte voordat DMARC bestond. Een bericht kon technisch door SPF komen terwijl de afzender in je inbox toch een vervalst domein toonde.
Het beleid zelf publiceer je als een TXT-record in de DNS-instellingen van je domein. Enkele tags bepalen het gedrag:
- v=DMARC1 geeft de protocolversie aan en is verplicht als eerste onderdeel.
- p= bepaalt het beleid: none, quarantine of reject.
- rua= stelt het e-mailadres in waar geaggregeerde rapporten naartoe gaan.
- pct= regelt op welk percentage van de mail het beleid wordt toegepast, handig tijdens een gefaseerde uitrol.
- sp= stelt een apart beleid in voor subdomeinen.
De technische basis ligt vast in RFC 7489 van de IETF, met recentere updates die nieuwe tags introduceren voor eenvoudiger testen en betere subdomeinbescherming. Wie de onderlinge samenhang tussen SPF, DKIM en DMARC wil doorgronden, vindt een goede technische verdieping in de uitleg over DANE, DKIM en SPF voor veilige zakelijke e-mail.
De drie DMARC-beleidsopties en wanneer je welke kiest
Elk beleidsniveau heeft een ander effect op mail die de authenticatiecontrole niet doorstaat:
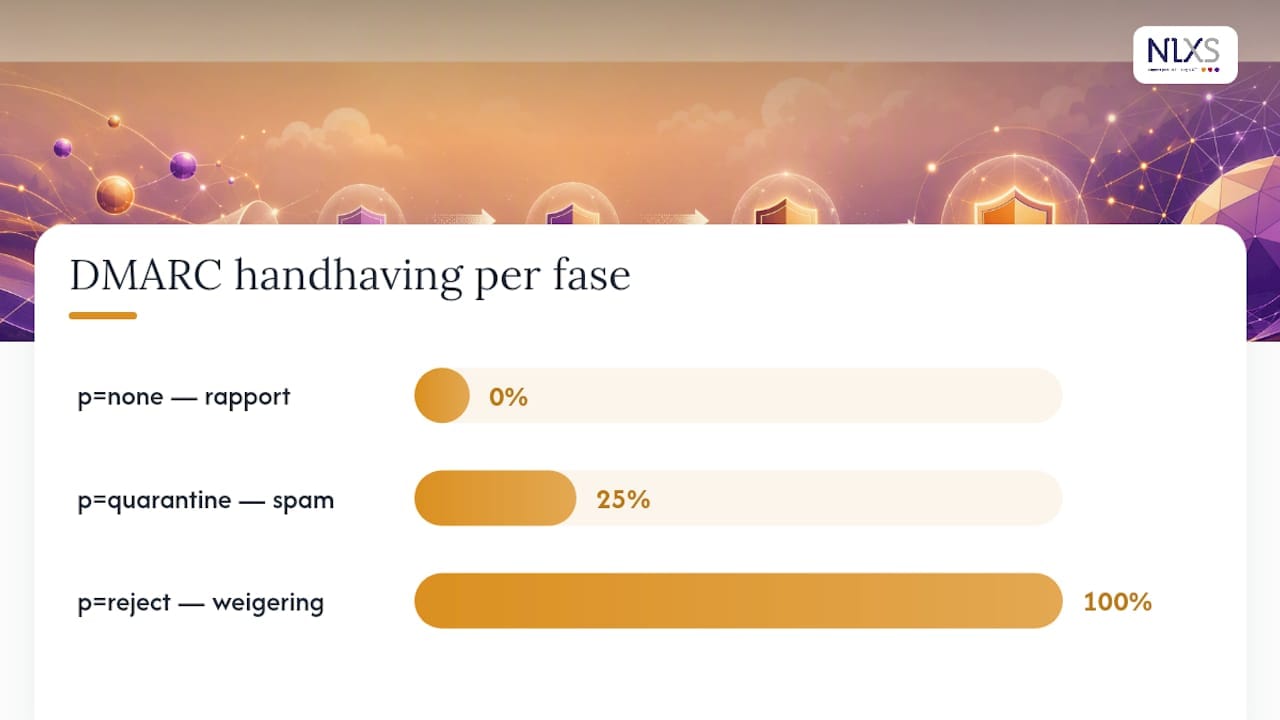
- p=none laat alle mail gewoon door, ongeacht het resultaat van SPF of DKIM. Je verzamelt alleen rapportgegevens. Dit is de verplichte startfase voor elk domein.
- p=quarantine stuurt verdachte berichten naar de spamfolder van de ontvanger in plaats van naar de inbox.
- p=reject weigert verdachte berichten volledig; de ontvangende server levert ze niet eens af.
Direct starten met p=reject is de meest gemaakte beginnersfout. Veel organisaties versturen mail via meer diensten dan ze denken, denk aan een facturatiesysteem, een marketingtool of een CRM die namens het eigen domein mailt. Als een van die bronnen niet correct is meegenomen in SPF of DKIM, verdwijnt legitieme mail simpelweg in het niets zodra p=reject actief staat. Microsoft’s eigen documentatie adviseert daarom expliciet de weg via p=none en p=quarantine te bewandelen voordat je afsluit met p=reject.
Kies bewust voor p=quarantine als tussenstap wanneer je organisatie werkt met mailinglijsten of automatische doorstuurregels. Die processen kunnen berichten net genoeg wijzigen om DKIM-handtekeningen te breken, en dan is een spamfolder een veiliger vangnet dan een harde weigering.

Pro-tip: Zet pct=25 in je record tijdens de overgang naar p=reject.
Stap voor stap: DMARC technisch instellen en gefaseerd uitrollen
De configuratie zelf is in de kern het publiceren van één DNS-record, maar de voorbereiding bepaalt of de uitrol soepel verloopt.
- Inventariseer alle verzendbronnen. Breng in kaart welke systemen mail versturen namens jouw domein: je eigen mailserver, marketingtools, facturatiesystemen en eventuele externe partners.
- Controleer en corrigeer SPF en DKIM eerst. Voeg ontbrekende include-mechanismen toe aan je SPF-record en zorg dat elke verzendbron een geldige DKIM-sleutel gebruikt. Houd wijzigingen minimaal 48 uur actief voordat je verdergaat, zodat DNS-caching geen verouderde gegevens meer toont.
- Publiceer een testrecord met p=none. Een eenvoudig voorbeeld:
v=DMARC1; p=none; rua=mailto:rapporten@jouwdomein.nl; pct=100. Dit verzamelt data zonder risico. - Gebruik t=y tijdens testfasen. Deze tag dwingt testgedrag af, wat vooral nuttig is als je meerdere subdomeinen tegelijk aan het uitrollen bent.
- Voeg np= toe voor subdomeinbescherming. Deze tag regelt specifiek het beleid voor niet-bestaande subdomeinen, een vaak vergeten gat dat spoofers actief misbruiken.
- Analyseer minimaal twee tot vier weken rapporten voordat je opschaalt naar p=quarantine.
- Verhoog stapsgewijs via pct= naar p=reject zodra de rapporten consistent schoon zijn.
Praktische DNS-basiskennis helpt hier enorm; wie nog twijfelt over hoe TXT-records precies werken, vindt een heldere basis in de uitleg over DNS-records. Voor organisaties die deze uitrol liever laten begeleiden, biedt de dienstpagina over bedrijfsmail veilig configureren een praktische ingang.
DMARC-rapporten: wat ze tonen en hoe je ermee beslist
DMARC kent twee soorten rapporten, en het verschil is groter dan de meeste beheerders denken. Geaggregeerde rapporten (rua) komen dagelijks binnen als XML-bestanden en tonen samengevatte statistieken: welke IP-adressen namens jouw domein mailden, en of ze SPF en DKIM doorstonden. Forensische rapporten (ruf) bevatten details van individuele, mislukte berichten, maar worden door mailboxproviders steeds minder ondersteund vanwege privacyoverwegingen.
Bij het doorlopen van rapporten let je vooral op:
- Onbekende IP-adressen die mail versturen namens jouw domein.
- Bronnen waarbij DKIM structureel ontbreekt of faalt.
- Onverwacht verkeer vanaf subdomeinen die je niet actief gebruikt, vaak een teken van misbruik.
DMARC-rapportage geeft organisaties inzicht in hun volledige uitgaande mailstroom, inclusief schaduw-IT die anders onopgemerkt zou blijven. Handmatig XML-bestanden lezen is op termijn onwerkbaar; de meeste beheerteams zetten binnen een paar weken een parsingtool of dashboard in om trends te herkennen in plaats van losse regels.
Verplichtingen en naleving: status en praktische gevolgen
DMARC staat op de ‘Pas toe of leg uit’-lijst van het Forum Standaardisatie, wat betekent dat overheidsorganisaties het protocol verplicht moeten toepassen op hun domeinen, of gemotiveerd moeten afwijken.
Voor de praktijk betekent dit:
- Werk je als leverancier of partner voor een overheidsorganisatie, dan kan DMARC-naleving onderdeel zijn van contractuele eisen.
- Publieke communicatiedomeinen vallen sowieso onder de aanbeveling, ook als een domein zelf geen mail verstuurt.
- Wijk je af van de aanbeveling, documenteer dan waarom, inclusief een tijdpad naar alsnog naleven.
Ook bij het inrichten van rapportadressen speelt privacy een rol: het Forum Standaardisatie adviseert zorgvuldig na te denken over waar rapporten binnenkomen, zeker wanneer die verwerking wordt uitbesteed aan een derde partij.
Veelvoorkomende fouten en snelle fixes tijdens implementatie
De meeste DMARC-problemen ontstaan niet bij het schrijven van het record zelf, maar bij onvolledige voorbereiding:
- Onvolledige SPF voor externe verzenders. Een marketingtool of facturatiesysteem ontbreekt in het include-mechanisme. Fix: loop elke verzendbron langs en werk het SPF-record bij.
- DKIM niet actief voor alle bronnen. Sommige diensten ondertekenen wel, andere niet. Fix: zorg voor consistente sleutelrotatie en controleer per bron of de handtekening klopt.
- Verkeerd ingestelde rua-adressen. Een te ruim geconfigureerd record kan duizenden rapporten per dag opleveren die niemand meer leest. Fix: zet gespecialiseerde tooling in of besteed de analyse uit.
Pro-tip: Test een nieuw SPF- of DKIM-record altijd eerst op een testsubdomein voordat je het productiedomein aanpast. Zo voorkom je dat een tikfout in een DNS-record je hele mailstroom platlegt.
Hoe NLXS aankijkt tegen DMARC-implementatie
DMARC goed inrichten is geen eenmalige actie maar een proces van weken monitoren en bijsturen. Voor organisaties met complexe mailstromen, meerdere verzendbronnen of beperkte beheercapaciteit is uitbesteden vaak sneller dan zelf uitzoeken. NLXS ondersteunt onder meer TU Eindhoven en JCI Breda bij precies dit soort infrastructuurvraagstukken, met een respons binnen één dag als uitgangspunt.
— Ken
NLXS regelt jouw DMARC-configuratie zonder gedoe
Zelf uitzoeken welke verzendbronnen je mist in SPF, of welke DKIM-sleutel waar hoort, kost een beheerder al snel meerdere dagen uitzoekwerk. NLXS neemt die configuratie en de wekelijkse rapportanalyse van je over, met een vast maandtarief en zonder verrassingen achteraf.
Naast DMARC-implementatie verzorgt NLXS het volledige DNS-beheer, hosting en doorlopende monitoring van je mailstromen. Klanten zoals TU Eindhoven en JCI Breda kozen voor deze aanpak omdat problemen binnen één dag worden opgelost in plaats van na weken wachten. Wie eerst wil weten waar de risico’s in de huidige mailconfiguratie zitten, vraagt een gratis ICT-scan aan en krijgt concreet advies over de volgende stap richting p=reject. Voor bredere ondersteuning bij netwerk- en serverbeheer kijk je bij de ICT-diensten van NLXS in Breda.
Bronnen
Voor beleidscontext en verplichtingen is het Forum Standaardisatie de eerste bron om te raadplegen. Technische specificaties staan beschreven op dmarc.org, terwijl Microsoft Learn praktische configuratievoorbeelden biedt. Wie breder wil lezen over e-maildeliverability vindt aanvullende praktijktips in deze gids over deliverability voor B2B.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.