


GDPR-conforme hosting webshop kiezen in 2026
GDPR-conforme hosting is een hostingoplossing die voldoet aan de Algemene Verordening Gegevensbescherming (AVG), zodat je webshop persoonsgegevens veilig en wettelijk verantwoord beheert. Voor kleine en middelgrote webshops is dit geen optie maar een wettelijke plicht. Je hostingprovider verwerkt klantgegevens namens jou en valt daarmee onder artikel 28 van de AVG. Kies je de verkeerde provider, dan riskeer je boetes van de Autoriteit Persoonsgegevens en reputatieschade. Deze gids legt uit welke juridische en technische eisen gelden, hoe je de juiste keuze maakt en welke fouten je moet vermijden bij het kiezen van privacyvriendelijke hosting.
Welke juridische eisen stelt de AVG aan hosting voor webshops?
De AVG verplicht je om een schriftelijke verwerkersovereenkomst te sluiten met elke partij die persoonsgegevens voor jou verwerkt. Je hostingprovider valt daar altijd onder. Artikel 28 van de AVG vereist een verwerkersovereenkomst, ook wel Data Processing Agreement (DPA) genoemd, met alle verwerkers zoals hosting, e-mail en betaaldiensten. Zonder deze overeenkomst ben je al niet-compliant, ongeacht hoe goed je technische beveiliging is.
Een DPA is geen eenmalig document. De overeenkomst moet up-to-date blijven zodra je webshop nieuwe functies of externe plugins toevoegt die data verwerken. Verwerkersovereenkomsten mogen geen copy-paste zijn en moeten aansluiten op de daadwerkelijke verwerking in jouw specifieke webshop. Een generieke DPA die je van internet kopieert, voldoet juridisch niet.
Een punt dat veel webshophouders over het hoofd zien, is het risico van providers met een Amerikaans moederbedrijf. De Amerikaanse CLOUD Act kan inlichtingendiensten toegang geven tot data die op Europese servers staat, als het moederbedrijf Amerikaans is. Een Amerikaans moederbedrijf maakt data toegankelijk via Amerikaanse wetgeving, ook al staan de servers in de EU. Dit is een direct gevolg van de Schrems II-uitspraak en een reëel juridisch risico.
De serverlocatie zelf speelt ook een rol. Servers in Nederland of nabijgelegen EU-landen zoals Duitsland bieden juridische bescherming én betere prestaties voor Nederlandse bezoekers. Servers in Nederland bieden topconnectiviteit via AMS-IX, wat resulteert in hogere webshopprestaties. Dat is een dubbel voordeel: juridisch veilig én sneller voor je klanten.
De belangrijkste juridische vereisten op een rij:
- Verwerkersovereenkomst (DPA): verplicht met elke verwerker, inclusief je hostingprovider
- Serverlocatie binnen de EU: data mag niet buiten de EU worden opgeslagen zonder aanvullende maatregelen
- Geen Amerikaans moederbedrijf: vermijd providers die onder de CLOUD Act vallen
- Actuele DPA: pas de overeenkomst aan bij elke wijziging in dataverwerking
- Privacyverklaring: moet overeenkomen met wat er daadwerkelijk in je DPA staat
Pro-tip: Vraag je hostingprovider expliciet of zij een volledig Europese eigendomsstructuur hebben. Veel providers hebben EU-servers maar een Amerikaans moederbedrijf. Dat is juridisch onvoldoende voor maximale GDPR-compliance.
Welke technische eisen zijn belangrijk voor GDPR-hosting?
Technische veiligheid en juridische compliance gaan hand in hand bij webshop hosting. Een SSL-certificaat is de absolute basis: zonder HTTPS versleuteling zijn klantgegevens kwetsbaar tijdens overdracht. Voor webshops die betalingen verwerken, geldt bovendien PCI DSS-compliance als aanvullende beveiligingsstandaard. Veel hostingproviders bieden dit niet standaard aan, dus controleer dit expliciet.
Snelheid is geen luxe maar een conversie-factor. 53% van de bezoekers haakt af als een webshoppagina langer dan drie seconden laadt. Dat betekent dat trage hosting direct omzetverlies veroorzaakt. Kies een provider die caching, database-optimalisatie en een Content Delivery Network (CDN) standaard aanbiedt.
De vier technische criteria die je moet controleren:
- SSL-certificaat en HTTPS: verplicht voor elke webshop die persoonsgegevens verwerkt
- PCI DSS-compliance: vereist als je betalingen via je eigen omgeving verwerkt
- Managed hosting met caching: managed hosting biedt gespecialiseerde database-optimalisatie die shared hosting niet kan leveren
- Back-up strategie met RPO en RTO: bij kritieke webshops is een off-site back-up essentieel om ransomware en datalekken op te vangen
Back-ups verdienen extra aandacht. RPO staat voor Recovery Point Objective: hoe recent is de laatste back-up? RTO staat voor Recovery Time Objective: hoe snel is je webshop weer online na een incident? Vragen naar RPO en RTO zijn noodzakelijk om te begrijpen hoe snel je webshop kan herstellen bij een ransomware-aanval of datalek. Een provider die alleen een uptime-garantie noemt maar geen concrete RTO kan geven, is onvoldoende voor serieuze webshops.
Pro-tip: Test de laadtijd van je huidige of toekomstige hostingomgeving met Google PageSpeed Insights of GTmetrix. Een score onder 80 op mobiel is een signaal dat de hosting of configuratie tekortschiet.
Hoe bepaal je welke hostingprovider past bij jouw webshop?
De keuze voor een hostingprovider begint met een checklist van juridische documenten en certificeringen. Vraag altijd om een verwerkersovereenkomst voordat je tekent. Controleer of de provider ISO 27001-gecertificeerd is: dit certificaat bewijst dat de provider een formeel informatiebeveiligingssysteem hanteert. Voor webshops met eigen betalingsverwerking is PCI DSS-certificering van de provider een extra vereiste. Meer informatie over relevante certificeringen voor GDPR-compliance helpt je de juiste vragen te stellen.
Naast certificeringen controleer je de eigendomsstructuur. Zoek op wie het moederbedrijf is en in welk rechtsgebied dat bedrijf opereert. Een provider met servers in Amsterdam maar een moederbedrijf in de Verenigde Staten valt onder de CLOUD Act. Volledig Europese hostingpartners zonder Amerikaans moederbedrijf bieden maximale privacybescherming.
Beoordeel ook de Service Level Agreement (SLA) kritisch. Een SLA met 99,9% uptime klinkt goed, maar is onvoldoende als de herstelprocedures niet concreet zijn omschreven. Uptime garanties zijn alleen waardevol als ook de RTO en RPO goed geregeld zijn. Vraag naar specifieke hersteltijden en test dit bij voorkeur met een load test voor je live gaat.
| Criterium | Wat je controleert |
|---|---|
| Verwerkersovereenkomst | Aanwezig, specifiek en actueel |
| ISO 27001 | Certificaat opvraagbaar en geldig |
| Serverlocatie | Binnen EU, bij voorkeur Nederland of Duitsland |
| Moederbedrijf | Volledig Europees, geen Amerikaanse eigenaar |
| SLA met RTO/RPO | Concrete hersteltijden vastgelegd |
| Support | Nederlandstalig en bereikbaar buiten kantooruren |
Support in het Nederlands is voor mkb-webshops een praktisch voordeel. Als er een incident is, wil je direct communiceren zonder taalbarrière. Vraag of de provider 24/7 bereikbaar is en hoe snel ze reageren op kritieke meldingen. Kijk ook naar hosting voor mkb-webshops die specifiek op jouw schaal is afgestemd.
Hoe implementeer je GDPR-conforme hosting stap voor stap?
De implementatie begint voordat je ook maar één byte data verplaatst. Zorg dat de verwerkersovereenkomst getekend is voordat je de hostingomgeving activeert. Veel webshophouders activeren eerst de hosting en regelen de DPA later. Dat is juridisch al een overtreding op het moment dat de eerste klantgegevens worden verwerkt.
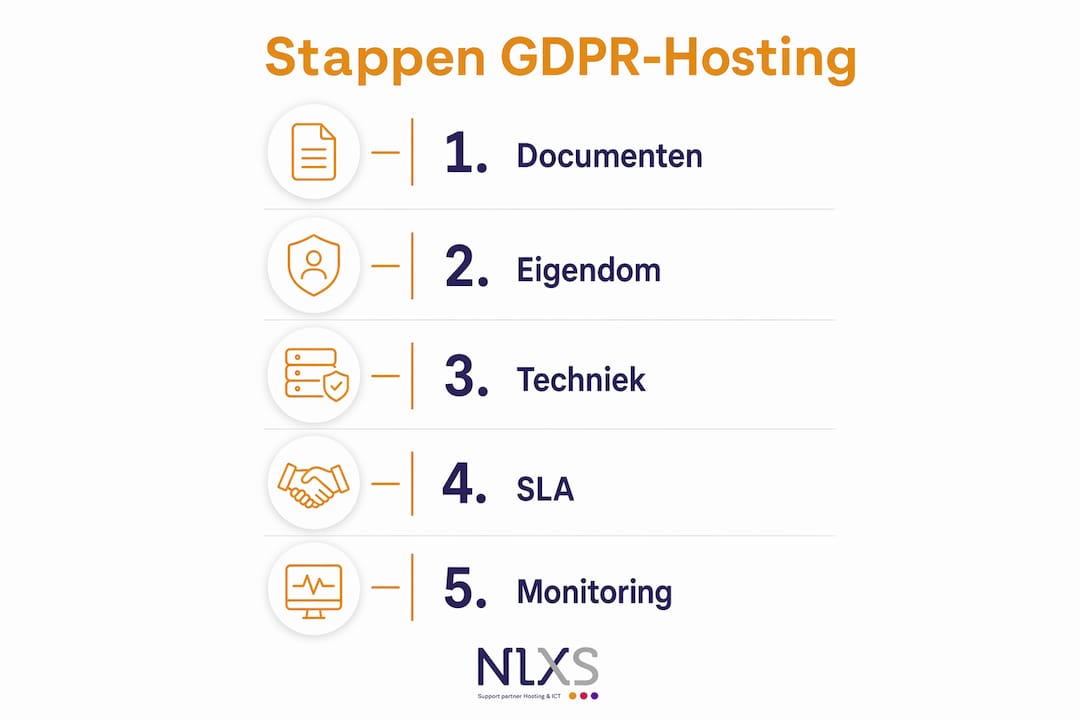
Volg dit stappenplan voor een correcte implementatie:
- Sluit de DPA af voordat je de hostingomgeving in gebruik neemt
- Documenteer alle externe plugins en tools die klantdata verwerken, zoals betaalproviders, e-mailmarketing en chattools
- Controleer je privacyverklaring en zorg dat die overeenkomt met wat er in de DPA staat
- Stel monitoring in voor uptime, beveiligingsincidenten en back-upstatus
- Plan periodieke audits minimaal één keer per jaar of bij elke grote wijziging in je webshop
Monitoring is geen eenmalige actie. Stel automatische meldingen in voor mislukte back-ups, SSL-verlopen certificaten en ongebruikelijke toegangspogingen. Veel webshophouders ontdekken een probleem pas als een klant klaagt. Proactieve monitoring voorkomt dat.
Communiceer ook actief met je hostingprovider bij wijzigingen. Voeg je een nieuwe betaalprovider toe of integreer je een CRM-systeem? Dan moet de DPA worden bijgewerkt. De DPA is een dynamisch document dat regelmatig geactualiseerd moet worden zodra je webshop nieuwe data-verwerkende functies of externe plugins toevoegt. Behandel het als een levend document, niet als een archiefdocument.
Bij een datalek geldt een meldplicht van 72 uur bij de Autoriteit Persoonsgegevens. Spreek van tevoren met je hostingprovider af hoe zij jou informeren bij een incident aan hun kant. Leg dit vast in de DPA of in een aanvullende verwerkersafspraak.
Wat zijn de meest voorkomende fouten bij GDPR-hosting?
De meest gemaakte fout is vertrouwen op serverlocatie alleen. Een server in Amsterdam geeft geen GDPR-garantie als het moederbedrijf in de VS zit. Juridische compliance hangt af van de volledige eigendomsstructuur, niet alleen van de fysieke locatie van de hardware.
Andere veelvoorkomende valkuilen:
- Generieke DPA gebruiken: een standaard verwerkersovereenkomst van internet dekt jouw specifieke situatie niet
- Plugins negeren: elke plugin die data naar een derde stuurt, vereist een eigen verwerkersovereenkomst of vermelding in de DPA
- Back-ups niet testen: een back-up die nooit getest is, kan bij een incident onbruikbaar blijken
- Geen exitstrategie: spreek af hoe je data wordt overgedragen of verwijderd als je van provider wisselt
- Geen datalekprocedure: zonder afgesproken meldprocedure mis je de 72-uurstermijn bij een incident
“De meeste hostingproviders zijn technisch sterk, maar bieden weinig GDPR-advies. De complexiteit vraagt juist om gecombineerde technische en juridische expertise.” — Privacy-expert Stijn Belmans
Een exitstrategie wordt structureel vergeten. Vraag bij het afsluiten van een hostingcontract hoe je data wordt geëxporteerd als je wisselt van provider. Sommige providers maken dit bewust moeilijk. Leg data-export en verwijdering contractueel vast voordat je tekent. Bekijk ook de schaalbaarheidsopties voor groeiende webshops zodat je niet vastloopt als je webshop groeit.
Belangrijkste inzichten
GDPR-conforme hosting vereist een geldige verwerkersovereenkomst, een volledig Europese eigendomsstructuur van de provider, en technische maatregelen zoals SSL, PCI DSS en geteste back-ups met concrete RTO en RPO.
| Punt | Details |
|---|---|
| Verwerkersovereenkomst verplicht | Sluit een specifieke DPA af met je hostingprovider voordat je live gaat. |
| Europese eigendomsstructuur | Kies een provider zonder Amerikaans moederbedrijf om CLOUD Act-risico’s te vermijden. |
| Technische beveiliging | SSL, PCI DSS en off-site back-ups zijn minimumvereisten voor elke webshop. |
| DPA als dynamisch document | Werk de verwerkersovereenkomst bij bij elke nieuwe plugin of dataverwerking. |
| Snelheid en compliance samen | Trage hosting kost conversie; kies managed hosting met caching voor beide voordelen. |
Mijn kijk op gecombineerde technische en juridische hostingkennis
Ik zie bij mkb-webshops steeds hetzelfde patroon. De eigenaar kiest een hostingprovider op prijs, vraagt een DPA op, en denkt daarmee klaar te zijn. Maar een DPA zonder technische integratie is papier. Als de back-ups niet werken, de SSL verloopt of een plugin stilletjes data naar een Amerikaanse server stuurt, helpt geen enkele overeenkomst je uit de problemen.
Wat ik in de praktijk zie werken, is een hostingpartner die beide kanten begrijpt. Niet alleen de juridische documenten aanleveren, maar ook actief meekijken naar de technische configuratie. Welke plugins draaien er? Waar gaan die data naartoe? Klopt de privacyverklaring nog met de werkelijkheid? Dat zijn vragen die een goede hostingpartner samen met jou beantwoordt.
Het andere punt dat ik wil meegeven: test je back-ups. Ik heb webshophouders gezien die dachten dat hun back-ups werkten, totdat er een incident was. Een back-up die nooit getest is, is geen back-up. Vraag je provider om een hersteltest te doen en leg de uitkomst vast. Dat is de meest concrete actie die je vandaag kunt nemen.
De hostingmarkt biedt veel keuze, maar weinig providers combineren technische kwaliteit met echte GDPR-kennis. Kies bewust voor een partner die je proactief informeert bij wijzigingen, niet eentje die wacht tot jij belt.
— Ken
NLXS biedt GDPR-conforme webhosting voor webshops
NLXS verzorgt betrouwbare webhosting met correcte verwerkersovereenkomsten, servers in Nederland en een transparante aanpak zonder verrassingen. Klanten zoals TU Eindhoven en JCI Breda vertrouwen op de hostingoplossingen van NLXS voor hun dagelijkse bedrijfsvoering.

Voor kleine en middelgrote webshops betekent dat: één aanspreekpunt voor zowel technische vragen als compliance-documentatie. NLXS lost problemen op binnen één dag en is persoonlijk bereikbaar, ook buiten kantooruren. Zo houd jij je aandacht bij je webshop en je klanten, terwijl de hosting en privacy goed geregeld zijn. Bekijk de hostingoplossingen voor webshops en ontdek wat NLXS voor jouw situatie kan betekenen.
Veelgestelde vragen
Wat is een verwerkersovereenkomst bij hosting?
Een verwerkersovereenkomst (DPA) is een verplicht contract tussen jou en je hostingprovider. Het legt vast hoe de provider jouw klantgegevens verwerkt en beveiligt, conform artikel 28 van de AVG.
Mag mijn hostingprovider een Amerikaans moederbedrijf hebben?
Juridisch gezien is dit een risico. De Amerikaanse CLOUD Act geeft Amerikaanse autoriteiten toegang tot data bij providers met een Amerikaans moederbedrijf, ook als de servers in de EU staan. Kies bij voorkeur een volledig Europese provider.
Hoe vaak moet ik mijn verwerkersovereenkomst bijwerken?
Werk de DPA bij bij elke wijziging die invloed heeft op dataverwerking, zoals een nieuwe betaalprovider, chatplugin of e-mailtool. Controleer de overeenkomst minimaal één keer per jaar.
Wat zijn RPO en RTO bij webshop hosting?
RPO (Recovery Point Objective) geeft aan hoe recent de laatste back-up is. RTO (Recovery Time Objective) geeft aan hoe snel je webshop na een incident weer online is. Beide zijn cruciaal bij ransomware of datalekken.
Is een SSL-certificaat voldoende voor GDPR-compliance?
Nee. SSL is een minimumvereiste voor versleutelde dataoverdracht, maar GDPR-compliance vereist ook een geldige DPA, correcte privacyverklaring, beveiligde back-ups en een Europese eigendomsstructuur van de provider.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.