


Voorkom IP-conflicten: 5 stappen voor IP-adressering op kantoor
De meeste kantoren redden het prima met private IPv4-ranges, subnetten per functie en DHCP-reserveringen voor vaste toestellen. Servers, printers en netwerkapparatuur krijgen een statisch adres, de rest van het kantoor draait automatisch via DHCP. Dat werkt betrouwbaar, blijft beheersbaar en is klaar voor groei, zeker als je nu al ruimte reserveert voor IPv6. De praktische stappen en de checklist daarvoor lees je hieronder.
Kort samengevat:
- Een dual-stack setup met IPv4 en IPv6 is verstandig om toekomstbestendigheid te garanderen, waarbij IPv6 geleidelijk wordt geïntroduceerd en getest voordat het volledig in gebruik wordt genomen.
- Het zorgvuldig splitsen van subnetten per functie, bijvoorbeeld voor werkplekken, servers en gasten, voorkomt netwerkproblemen en maakt monitoring en beveiliging eenvoudiger.
- Het gebruik van DHCP-reserveringen met MAC-adressen voor vaste apparatuur en statische toewijzingen voor kernapparaten vermindert fouten en verhoogt de stabiliteit van het IP-beheer.
- Het documenteren van alle IP-toewijzingen en het opstellen van een rollbackplan bij netwerkwijzigingen verzekert dat problemen snel kunnen worden opgelost en het netwerk stabiel blijft.
Inhoudsopgave
- Wat is een IP-adres en wat is het verschil tussen intern en extern?
- IPv4 en IPv6: structuur en praktische overwegingen
- Subnetting en CIDR: hoe je IP-ranges opsplitst per functie
- DHCP versus statische toewijzing: wanneer kies je wat?
- Welke private IP-range past het best bij jouw kantoor?
- Hoe beveilig je een kantoornetwerk met segmentatie?
- Hoe voer je een IP-adresplan stap voor stap door?
- Praktijkgevallen en NLXS-expertise: bewijs en next steps
- Plan je ICT-scan of managed netwerkbeheer bij NLXS
- Wat gaat er meestal mis bij IP-adressering op kantoor?
- Bronnen
Wat is een IP-adres en wat is het verschil tussen intern en extern?
Een IP-adres is het nummer waarmee een apparaat zich identificeert op een netwerk, vergelijkbaar met een huisnummer in een straat. Op kantoor krijgt elk toestel een intern adres uit een privé-reeks, dat via de router en NAT (Network Address Translation) wordt vertaald naar het externe, publieke adres van je internetverbinding.
Dat verschil is precies waarom je interne adressen niet zomaar vanaf internet bereikbaar zijn: NAT werkt als een soort poortwachter tussen jouw netwerk en de buitenwereld.
Toch zijn er situaties waarin een vast publiek IP-adres wél nodig is:
- Je host een eigen server die vanaf buiten bereikbaar moet zijn.
- Pinapparaten of alarmsystemen vereisen een vast extern adres voor verificatie.
- Je wilt een vaste VPN-uitgang voor externe medewerkers of partners.
KPN legt uit dat voor de meeste andere apparaten een dynamisch adres ruim voldoende is.
IPv4 en IPv6: structuur en praktische overwegingen
IPv4-adressen bestaan uit vier getallen tussen 0 en 255, gescheiden door punten, zoals 192.168.1.10. Dat systeem levert wereldwijd ongeveer 4,3 miljard unieke adressen op, en die voorraad is inmiddels uitgeput. IPv6 lost dat op met een veel langer adres, opgebouwd uit acht groepen hexadecimale cijfers, met prefixen zoals /64 voor een standaard subnet.
Voor de meeste kantoren is IPv6 vandaag geen noodzaak, maar wel een verstandige investering voor de toekomst. Providers en apparatuur ondersteunen het steeds breder, en een dual-stack opzet, waarbij IPv4 en IPv6 naast elkaar draaien, voorkomt dat je later een volledige herinrichting moet doen. Begin klein: activeer IPv6 op je router en firewall, test het op een aantal werkplekken, en breid pas uit als monitoring en beveiligingsregels ook op IPv6 zijn afgestemd.

Subnetting en CIDR: hoe je IP-ranges opsplitst per functie
CIDR-notatie (Classless Inter-Domain Routing) geeft in één oogopslag aan hoe groot een subnet is. Een /24-subnet, zoals 192.168.1.0/24, biedt 254 bruikbare adressen voor apparaten. Dat is ruim voldoende voor een gemiddelde kantoorafdeling, maar te veel voor een klein guest-netwerk en te weinig voor een grote productievloer met IoT-sensoren.
De Microsoft-documentatie over subnetmaskers laat zien dat een verkeerd subnetmasker of een foute gateway een van de meest voorkomende oorzaken is van netwerkstoringen. Splits daarom bewust op naar functie:
- Werkplekken en laptops krijgen hun eigen /24-subnet.
- Servers en netwerkapparatuur staan gescheiden van gebruikerstoestellen.
- Gastnetwerken en IoT-apparaten krijgen een apart, geïsoleerd bereik.
Reserveer bij het ontwerp altijd extra ruimte. Een kantoor dat nu 40 werkplekken heeft, groeit vaak naar 80 binnen een paar jaar, en een subnet dat toen al vol zat, is achteraf lastig te vergroten zonder alles te herconfigureren.
DHCP versus statische toewijzing: wanneer kies je wat?
DHCP (Dynamic Host Configuration Protocol) kent automatisch adressen toe en is de standaard voor de meeste kantoorapparaten. Het schaalt mee met groei en voorkomt de typefouten die bij handmatige toewijzing vaak voor conflicten zorgen.
Toch is niet elk apparaat een goede kandidaat voor een volledig dynamisch adres. Volg deze indeling:
- Gebruik DHCP-reserveringen (vaste adressen gekoppeld aan het MAC-adres) voor printers, VoIP-telefoons en vaste werkplekken die altijd bereikbaar moeten zijn onder hetzelfde IP.
- Wijs statische IP’s toe aan core-servers, routers, switches en firewalls, apparaten waarvan de bereikbaarheid nooit mag afhangen van een DHCP-lease.
- Documenteer elke statische toewijzing centraal, inclusief reden en verantwoordelijke, zodat wijzigingen traceerbaar blijven.
Cisco raadt DHCP met MAC-reserveringen aan als moderne standaard, precies omdat het de beheerslast van pure handmatige toewijzing wegneemt zonder de voorspelbaarheid te verliezen.
Pro-tip: Werk met apart gescheiden DHCP-pools per subnet en leg wijzigingen vast in een change log. Zo herleid je binnen minuten wie welk adres wanneer heeft aangepast, in plaats van een halve dag te zoeken naar de oorzaak van een IP-conflict.
Welke private IP-range past het best bij jouw kantoor?
Er zijn drie standaard private reeksen: 10.0.0.0/8, 172.16.0.0/12 en 192.168.0.0/16. Voor de meeste kantoren met minder dan een paar honderd apparaten is 192.168.0.0/16 ruim voldoende en overzichtelijk, terwijl grotere organisaties met meerdere locaties vaker voor 10.0.0.0/8 kiezen vanwege de enorme adresruimte.
Een praktisch voorbeeld voor een kantoor met vier functiegroepen:
- 192.168.10.0/24 voor werkplekken en laptops
- 192.168.20.0/24 voor servers en netwerkapparatuur
- 192.168.30.0/24 voor het gastnetwerk
- 192.168.40.0/24 voor IoT-apparaten en slimme printers
Praktische voorbeelden van IP-ranges laten zien dat deze /24-per-functie-aanpak juist door zijn eenvoud goed werkt: elk subnet is los te monitoren en te beveiligen. Let bij VPN-koppelingen tussen kantoren of met externe partners wel op dat de ranges nooit overlappen, anders ontstaan routeringsproblemen die moeilijk te debuggen zijn. Houd ook bij een klein kantoor bewust een paar ongebruikte subnetten achter de hand voor toekomstige uitbreiding.
Hoe beveilig je een kantoornetwerk met segmentatie?
Segmentatie via VLANs (Virtual Local Area Networks) scheidt verkeer logisch, ook als apparaten op hetzelfde fysieke netwerk zitten. Dat beperkt niet alleen de impact van een besmet apparaat, het verbetert ook de prestaties omdat broadcastverkeer binnen elk segment blijft.
Een paar regels zijn niet onderhandelbaar:
- Isoleer het gastnetwerk volledig van interne systemen, zodat een bezoeker nooit bij bedrijfsdata kan komen.
- Beperk IoT-apparaten tot de poorten die ze daadwerkelijk nodig hebben, niets meer.
- Werk met IP-whitelists en vaste reserveringen voor kritieke systemen zoals de firewall-management-interface of het backupsysteem.
Managed netwerkbeheer helpt om deze segmentatie consistent door te voeren, ook wanneer het netwerk groeit en nieuwe apparaten toevoegt.
Pro-tip: Test firewallregels altijd eerst in een staging-VLAN voordat je ze op het productienetwerk toepast. Een verkeerd geconfigureerde regel op een live netwerk kan een hele afdeling offline zetten.
Hoe voer je een IP-adresplan stap voor stap door?
Een gestructureerd implementatietraject voorkomt dat je halverwege moet terugkrabbelen:
- Inventariseer alle huidige apparaten en maak een groeiprognose voor de komende twee tot drie jaar.
- Ontwerp de subnetten en DHCP-pools op papier, en test de opzet eerst in een staging-omgeving of buiten kantooruren.
- Configureer VLANs en firewallregels, en documenteer elke stap direct terwijl je hem uitvoert.
- Stel een rollbackplan op voor het geval de nieuwe indeling problemen geeft, en voer de livegang gefaseerd door per afdeling.
- Monitor de eerste weken actief op IP-conflicten en DHCP-uitputting, en stel de pools bij waar nodig.
Wie dit traject liever laat begeleiden, vindt in praktische IP-address-beheer een uitgewerkte handleiding voor elke stap.
Praktijkgevallen en NLXS-expertise: bewijs en next steps
Specialisten voeren dit soort adresplanningstrajecten uit, van een eerste ICT-scan tot volledige managed netwerkdiensten.
Een ICT-scan brengt in kaart waar je huidige netwerk kwetsbaar is: dubbele adressen, ontbrekende segmentatie, verouderde DHCP-instellingen. Daaruit volgt een concreet advies, en waar gewenst een implementatietraject waarbij NLXS de nieuwe indeling opzet, test en documenteert voordat er iets live gaat. Dat kan IT-verantwoordelijken vaak weken aan uitzoekwerk besparen.
Plan je ICT-scan of managed netwerkbeheer bij NLXS
Een ervaren netwerkspecialist is vaak het alternatief voor een generieke IT-leverancier bij netwerkinrichting: waar veel partijen weken nodig hebben voor een simpele adreswijziging, kunnen problemen doorgaans binnen één dag worden opgelost, met één aanspreekpunt in plaats van een wisselende helpdesk.
Twijfel je of jouw huidige adresseringsmodel nog standhoudt bij groei, of loop je vast op IP-conflicten en trage DHCP-uitgifte? Een ICT-scan legt binnen korte tijd bloot waar de risico’s zitten, inclusief concrete aanbevelingen voor subnetten, VLANs en beveiligingsregels. Daarna volgt een heldere intake, een offerte zonder verborgen kosten en een implementatietraject dat samen met je IT-team kan worden uitgevoerd. Wie liever eerst de basis op orde brengt via managed netwerkbeheer kan dat net zo goed als eerste stap zetten. Wil je serverruimte overwegen bij een groeiend adresplan, dan is VPS-hosting via Nexthosting een optie die goed aansluit op een gescheiden serversubnet. Plan je gratis ICT-scan en weet binnen een week waar je netwerk staat.
Wat gaat er meestal mis bij IP-adressering op kantoor?
De grootste valkuil is niet techniek, het is documentatie. Ik zie regelmatig netwerken waar niemand meer precies weet welk apparaat welk statisch adres heeft, omdat die kennis in het hoofd van één vertrokken beheerder zat. Dat is geen IT-probleem, dat is een organisatieprobleem met IT-gevolgen.
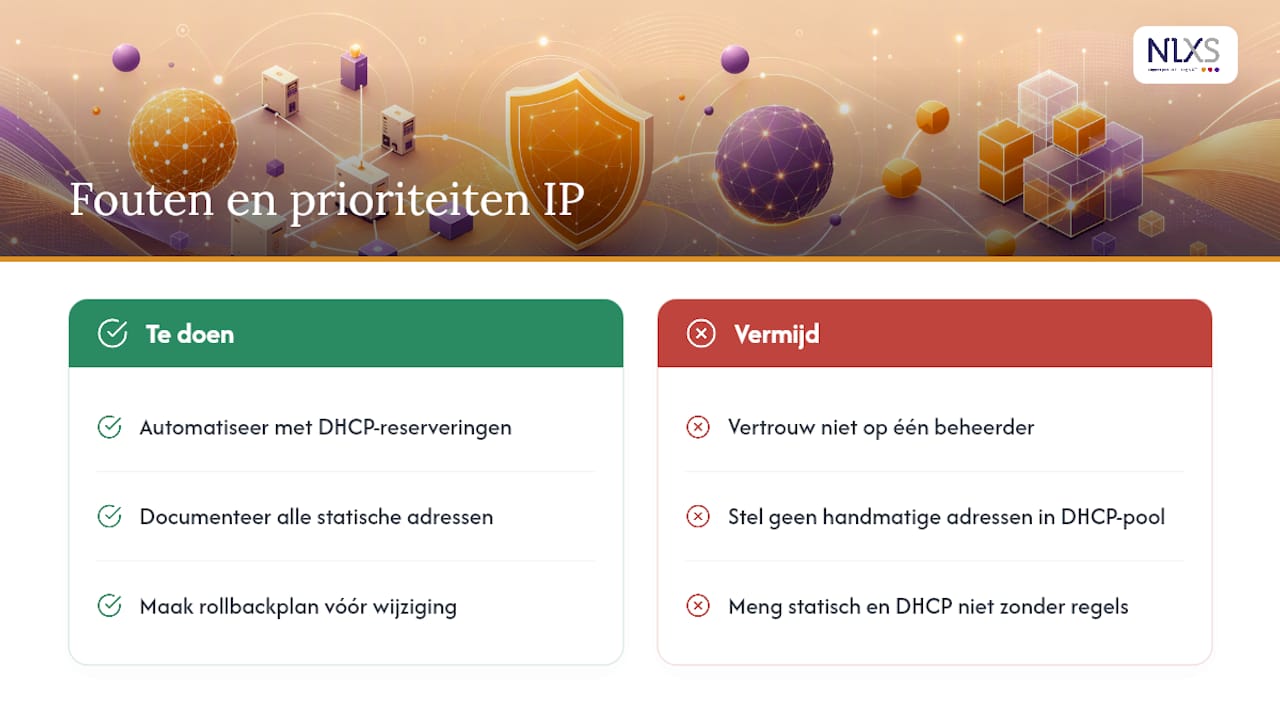
De tweede valkuil is het klakkeloos mengen van statisch en DHCP zonder duidelijke regels. Zodra een collega handmatig een adres instelt binnen de DHCP-pool, ontstaat vroeg of laat een conflict, meestal op het slechtst mogelijke moment. Bepaal daarom vooraf welke reeks binnen elk subnet gereserveerd is voor statische toewijzing en welke voor DHCP, en handhaaf die grens strikt.
Met beperkte tijd en mensen raad ik drie prioriteiten aan: automatiseer waar het kan met DHCP-reserveringen, documenteer alles wat statisch is, en zorg altijd voor een rollbackplan voordat je iets wijzigt op een live netwerk. Wie dat structureel wil aanpakken, vindt verdieping in de gids over IT-infrastructuur zonder gedoe.
— Ken
Bronnen
- TCP/IP-adressering en subnetten – Windows Client
- Cisco best practices voor statische IP-adressen (Small Business guide)
- IP Range uitleg en voorbeelden
- Wat is een IP-adres, wat kun je ermee en hoe werkt het? | KPN
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.