


VLAN-netwerk voor het MKB: welke indeling heb je echt nodig?
Voor de meeste MKB-bedrijven zijn drie tot vijf VLANs voldoende: staff, gast, IoT, servers/VoIP en beheer. Deze indeling scheidt risico’s, houdt kwaadaardig verkeer binnen één segment, en verbetert de prestaties van wifi en telefonie. Je hoeft er geen nieuwe bekabeling voor aan te leggen: een bestaande managed switch en firewall zijn meestal genoeg.
Kort samengevat:
- Zonder juiste VLAN-indeling kunnen ransomware en malware zich gemakkelijk verspreiden door het hele netwerk, zeker bij ongesegmenteerde infrastructuren.
- Een typische VLAN-structuur voor MKB-bedrijven bestaat uit drie tot vijf segmenten, zoals staff, gast, servers/VoIP, IoT en beheer, ondersteund door bestaande hardware.
- Het implementeren van VLANs kost meestal slechts 4 tot 8 uur werk en vereist geen nieuwe bekabeling, mits de bestaande managed switch en firewall hiervoor geschikt zijn.
- Bij het configureren moet je de VLAN- en subnet-gegevens goed documenteren en gefaseerd migreren om storingen snel te kunnen herstellen.
- Strikte controle en beveiliging van VLAN-instellingen voorkomen VLAN-lekken en werken het beste met extra maatregelen zoals DHCP-snooping en IP Source Guard.
Inhoudsopgave
- Waarom netwerksegmentatie met VLANs belangrijk is voor MKB
- Wat is een VLAN? De techniek in het kort
- Welke VLAN-indeling past bij een typisch MKB-kantoor?
- Hoe migreer je stap voor stap naar een VLAN-netwerk?
- Hoe stel je firewall- en inter-VLAN regels veilig in?
- Praktijkvoorbeelden: klein kantoor, middelgroot kantoor en zorgpraktijk
- Hoe voorkom je dat segmentatie een eenmalig project blijft?
- Waarom een pragmatische aanpak meestal het beste werkt
- Hulp nodig bij je VLAN-implementatie?
- Bronnen
- Veelgestelde vragen
Waarom netwerksegmentatie met VLANs belangrijk is voor MKB
Een aanval op een ongesegmenteerd netwerk raakt bijna alles tegelijk. Op een netwerk zonder scheiding tussen afdelingen, gasten en apparaten kan ransomware zich ongehinderd verspreiden naar elke server en elke laptop. Onderzoek naar netwerksegmentatie in het MKB laat zien dat het aandeel getroffen bestanden bij een aanval flink lager ligt zodra een netwerk in aparte VLANs is opgedeeld, simpelweg omdat de malware niet voorbij de grenzen van dat ene segment komt.
VLANs beperken ook broadcastdomeinen: elk VLAN is een eigen uitzendgebied, waardoor apparaten alleen ruis horen van machines die er ook echt bij horen. Dat is meteen ook de reden dat gebruikers minder wifi-storingen en een stabielere VoIP-verbinding melden na segmentatie, iets wat ook in cijfers over netwerksegmentatie en prestaties terugkomt. Voor compliance is dat een prettige bijvangst: aparte segmenten maken het makkelijker om te tonen wie bij welke data kan.
Wat is een VLAN? De techniek in het kort
Een VLAN (virtual local area network) is een logisch afgescheiden netwerk binnen dezelfde fysieke infrastructuur. De standaard achter deze techniek, IEEE 802.1Q, voegt een klein “label” toe aan netwerkverkeer zodat een switch weet bij welk VLAN een pakket hoort.
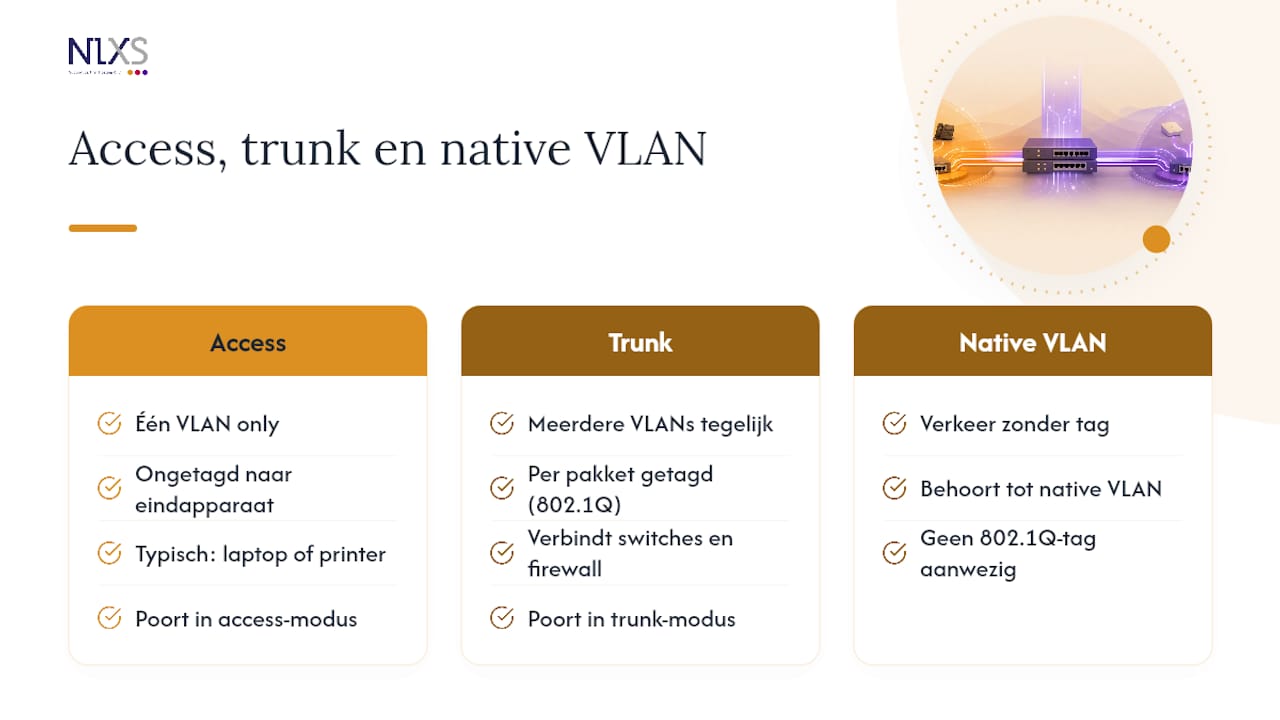
Een poort staat in access-modus als er maar één VLAN op binnenkomt, meestal richting een laptop of printer. Een trunk-poort vervoert meerdere VLANs tegelijk, met een label per pakket (“tagged”), en verbindt bijvoorbeeld switches of een switch met een firewall. Verkeer zonder label heet “untagged” en hoort bij het native VLAN van die poort. Het mooie: je bestaande bekabeling en de meeste managed switches ondersteunen dit al, zoals ook blijkt uit deze analyse van VLAN-segmentatie.
Welke VLAN-indeling past bij een typisch MKB-kantoor?
Een indeling met drie tot vijf VLANs houdt de vlan-indeling van je kantoor beheersbaar zonder dat je in complexiteit verzandt. Meer VLANs dan dat levert vooral extra beheerwerk op zonder noemenswaardige veiligheidswinst, zo blijkt uit ervaring met greenfield VLAN-ontwerp voor MKB-kantoren.
Een werkbaar startpunt:
- VLAN 10, Staff (10.10.10.0/24): laptops en werkstations van medewerkers, met toegang tot bestandsservers en printers.
- VLAN 20, Gasten (10.10.20.0/24): alleen internettoegang, volledig geïsoleerd van de rest van het netwerk.
- VLAN 30, Servers/VoIP (10.10.30.0/24): bedrijfsservers, NAS en telefooncentrale, met beperkte inkomende toegang vanaf staff.
- VLAN 40, IoT (10.10.40.0/24): camera’s, slimme thermostaten en printers met netwerkfunctie, apparaten die je liever niet rechtstreeks met je bedrijfsdata laat praten.
- VLAN 99, Beheer (10.10.99.0/24): switches, access points en firewall-management, afgeschermd van gewone gebruikers.
Houd je aan een vaste naamconventie per VLAN-ID en beperk het aantal SSID’s tot maximaal één per VLAN dat draadloos moet zijn. Sta op trunk-poorten alleen de VLANs toe die daar écht doorheen moeten, in plaats van standaard alles open te zetten.
Hoe migreer je stap voor stap naar een VLAN-netwerk?
Een migratie naar een VLAN-netwerk mkb hoeft geen weekendklus met stress te worden als je de stappen in de juiste volgorde zet.
- Inventariseer eerst. Welke apparaten praten met welke andere apparaten? Een backupserver die met een NAS communiceert, mag niet per ongeluk in een ander VLAN belanden zonder een passende firewallregel.
- Teken het VLAN-ontwerp uit, met per VLAN het ID, subnet, DHCP-scope en doel. Zet dit in een vast document dat je straks in de patchkast hangt.
- Configureer de switches: wijs access-poorten toe aan het juiste VLAN en zet trunks alleen open voor de VLANs die daar nodig zijn. Gebruik nooit VLAN 1 als native VLAN, dat is een bekende zwakte in veel best practices voor VLAN-beveiliging.
- Koppel elke SSID aan één VLAN en zet gastisolatie aan, zodat gasten elkaar en het bedrijfsnetwerk niet kunnen zien.
- Migreer gefaseerd: begin met het gastnetwerk, test een week, ga daarna verder met IoT en pas als laatste staff en servers.
- Test per fase en houd een rollback-procedure klaar: oude configuratie bewaard, zodat je binnen minuten kunt teruggaan als iets vastloopt.
Reken op zo’n 4 tot 8 uur werk voor een beheerder als de bestaande apparatuur het al ondersteunt, wat de kosten van deze aanpak meestal beperkt houdt.
Pro-tip: Migreer nooit alle VLANs in één avond. Doe één segment per week en laat elke fase minstens drie werkdagen draaien voordat je verder gaat, dan valt een fout snel op te sporen.
Hoe stel je firewall- en inter-VLAN regels veilig in?
Het uitgangspunt is simpel: deny-by-default. Sta alleen verkeer toe dat je expliciet nodig hebt, en log wat er langskomt zodat je afwijkingen ziet.
Enkele voorbeelden van toegestane flows die in de praktijk vaak nodig zijn:
- Staff → Servers: alleen de poorten voor bestandsdeling en de bedrijfsapplicatie, niets anders.
- VoIP-telefoons → callmanager: uitsluitend het signaleringsverkeer en de spraakpoorten die de telefooncentrale gebruikt.
- Gasten → internet: alleen uitgaand webverkeer, geen enkele toegang naar interne VLANs.
- Beheer-VLAN → alle overige VLANs: beperkt tot het management-protocol van de switches en accesspoints zelf.
Moet je tijdens troubleshooting tijdelijk een regel openzetten? Noteer de wijziging, zet een vervaldatum in je agenda en draai de regel na het testen direct terug. Een “tijdelijke” uitzondering die blijft staan is een van de snelste manieren om een zorgvuldig opgezette vlan-indeling weer lek te maken.
Praktijkvoorbeelden: klein kantoor, middelgroot kantoor en zorgpraktijk
De schaal van je organisatie bepaalt hoeveel VLANs nodig zijn en hoe streng de scheiding moet zijn.
| Omgeving | Aantal VLANs | Bijzonderheden |
|---|---|---|
| Klein kantoor | 3 (staff, gast, servers/IoT samen) | Eén DHCP-scope per VLAN, eenvoudige firewallregels, VoIP kan meedraaien op het staff-VLAN |
| Middelgroot kantoor | 4 tot 5 | QoS voor VoIP-verkeer, servers met statische IP’s, apart IoT-VLAN voor camera’s en slimme apparatuur |
| Zorgpraktijk of vergelijkbare omgeving | 5 of meer | Extra scheiding tussen patiëntgegevens en overig verkeer, striktere documentatie-eisen vanwege privacywetgeving |
Een zorgpraktijk vraagt om net iets meer discipline dan een regulier kantoor: patiëntendossiers horen in een eigen, goed afgeschermd VLAN met minimale inter-VLAN toegang, en elke uitzondering op die regel moet je kunnen verantwoorden.
Hoe voorkom je dat segmentatie een eenmalig project blijft?
Een VLAN-indeling die je één keer instelt en daarna vergeet, verliest binnen een jaar zijn waarde. Nieuwe medewerkers, vervangen switches en toegevoegde IoT-apparaten zorgen voor sluipende afwijkingen van het oorspronkelijke ontwerp.
Bouw daarom een vaste testroutine in: controleer periodiek of poorten nog in het juiste VLAN staan en draai af en toe een gesimuleerde scan om te zien of verkeer ergens onbedoeld VLAN-grenzen oversteekt. Dat sluit aan bij het advies uit de Cisco-kennisbank over segmentatiestrategie om segmentatie als doorlopend proces te behandelen, niet als eenmalig project.
Een veelvoorkomende valkuil is inconsistente tagging tussen switches, wat leidt tot VLAN-lekken en verbindingsproblemen die moeilijk te herleiden zijn. Strikte documentatie van VLAN-ID’s en subnetten in de SentinelOne-uitleg over netwerksegmentatie blijkt de meest praktische maatregel hiertegen.
Extra technische mitigaties die het risico verder verkleinen:
- DHCP snooping: voorkomt dat een onbevoegd apparaat zich als DHCP-server voordoet.
- Dynamic ARP Inspection: stopt ARP-spoofing tussen apparaten in hetzelfde segment.
- IP Source Guard: koppelt IP-adressen aan de juiste poort en blokkeert spoofing-pogingen.
- Change control: elke wijziging aan VLAN-configuratie gaat door één vast proces met logging.
Pro-tip: Hang het patchkast-document met VLAN-ID’s, subnetten, DHCP-scopes en toegestane flows fysiek op één plek en werk het bij bij elke wijziging. Dat ene A4’tje bespaart uren zoekwerk bij storingen.
Voor bedrijven die onder de NIS2-richtlijn vallen, is aantoonbare netwerksegmentatie inmiddels een verwacht onderdeel van basishygiëne. Zelfs buiten die verplichting is een goed gedocumenteerde VLAN-opzet het eerste bewijs dat je iets aan risicobeheersing hebt gedaan.
Waarom een pragmatische aanpak meestal het beste werkt
Klein beginnen werkt beter dan een perfect ontwerp op papier dat nooit live gaat. Begin met het gastnetwerk isoleren, voeg daarna IoT toe en breid pas uit als de eerste stappen stabiel draaien. Dat iteratieve tempo voorkomt de meeste beginnersfouten, want elke fase levert je feedback voordat je verder bouwt.
Twijfel je of jouw huidige netwerk klaar is voor deze stap? Een korte ICT-scan brengt vaak sneller duidelijkheid dan een half jaar zelf uitproberen.
— Ken
Hulp nodig bij je VLAN-implementatie?
Er zijn alternatieven voor het zelf uitzoeken van een VLAN-indeling die snelle reactie op storingen bieden en met vaste, transparante prijsstructuren zonder verrassingen achteraf werken.
Onze aanpak begint met een gerichte scan van je huidige netwerk, waarna je een concreet plan krijgt met VLAN-indeling, migratiestappen en firewallregels op maat van jouw kantoor. Diverse organisaties vertrouwen hun netwerkinfrastructuur toe aan gespecialiseerde partijen voor hosting en dagelijks netwerkbeheer. Ook los je met ons vaak veelvoorkomende netwerkproblemen op nog voordat ze escaleren tot een storing. Wil je weten wat een VLAN-implementatie voor jouw kantoor kost en oplevert? Vraag een ICT-infrastructuurscan aan en ontvang een helder plan zonder verplichtingen.
Bronnen
Veelgestelde vragen
Wat is een VLAN-netwerk precies?
Een VLAN is een logisch afgescheiden netwerksegment binnen dezelfde fysieke infrastructuur, gebaseerd op de standaard IEEE 802.1Q. Het scheidt verkeer van bijvoorbeeld medewerkers, gasten en IoT-apparaten zonder dat je extra bekabeling nodig hebt.
Hoe zet ik een VLAN-netwerk op voor mijn bedrijf?
Begin met een inventarisatie van apparaten en hun onderlinge verkeer, ontwerp daarna drie tot vijf VLANs met eigen subnetten, configureer je switches met access- en trunk-poorten en migreer gefaseerd met een rollback-plan achter de hand.
Hoeveel VLANs heeft een MKB-bedrijf minimaal nodig?
Drie VLANs volstaan meestal voor een klein kantoor: staff, gasten en servers samen met IoT. Middelgrote kantoren en zorgpraktijken hebben doorgaans baat bij vier tot vijf VLANs met strengere scheiding.
Is VLAN-configuratie duur voor een klein bedrijf?
Nee, VLAN-configuratie werkt meestal op bestaande managed switches en firewalls, zonder nieuwe bekabeling. Reken op ongeveer 4 tot 8 uur werk van een beheerder voor een gemiddeld MKB-netwerk.
Wat is het grootste risico bij een verkeerd geconfigureerd VLAN?
Inconsistente tagging tussen switches leidt tot VLAN-lekken, waarbij verkeer onbedoeld tussen segmenten terechtkomt. Strikte documentatie van VLAN-ID’s en subnetten voorkomt dit meeste risico.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.